La préparation à l’audit est souvent considérée comme une situation temporaire dans laquelle les organisations se trouvent à l’approche d’une évaluation, d’une inspection ou d’un audit de certification. Les équipes commencent alors à rassembler des documents, à rechercher des preuves, à vérifier les registres de formation, à valider les autorisations et à contacter les responsables de processus afin de combler les lacunes avant l’arrivée de l’auditeur.
Le problème de ce modèle ne réside pas simplement dans l’ampleur des préparatifs nécessaires. Il tient au fait qu’une grande partie du travail consiste à reconstituer des liens qui devraient déjà être visibles.
Un jumeau numérique d’une organisation modifie cette dynamique en reliant les processus, les exigences, les risques, les contrôles, les documents, les personnes, les systèmes, les formations et les preuves opérationnelles au sein d’un modèle opérationnel unique et régulé. Au lieu de constituer le dossier de conformité pour chaque audit, les organisations peuvent maintenir en permanence le contexte qui sous-tend ce dossier.
La préparation à l’audit dépend du contexte, et pas seulement des éléments probants
La plupart des organisations disposent de preuves. Le plus difficile est de démontrer ce que ces preuves signifient.
Une procédure contrôlée peut montrer qu’une méthode documentée existe, mais un auditeur peut également avoir besoin de comprendre quelle exigence réglementaire elle soutient, quel processus elle régit, qui en est responsable, quels contrôles y sont associés et si les collaborateurs concernés ont reçu la formation appropriée.
Si le processus a changé, les questions peuvent aller plus loin. La procédure a-t-elle été mise à jour ? Les contrôles en aval ont-ils été réexaminés ? Les collaborateurs ont-ils suivi une nouvelle formation ? Les risques associés ont-ils été réévalués ? Les systèmes ou fournisseurs concernés ont-ils été pris en compte ? Existe-t-il des éléments prouvant que la nouvelle version est effectivement appliquée ?
C’est là que la préparation de l’audit devient difficile.
Les preuves peuvent être dispersées entre un système de gestion documentaire, une plateforme de formation, un système de gestion de la qualité (SGQ), un registre des risques, un outil de gestion des flux de travail, un tableur et un disque partagé. Chaque application peut remplir correctement sa fonction propre, mais l’organisation ne dispose toujours pas d’un moyen simple de visualiser les relations entre elles.
Cela signifie que l’équipe d’audit doit reconstituer le contexte manuellement.
Le défi ne réside donc pas simplement dans la recherche de documents, mais dans la traçabilité organisationnelle.
L’approche de conformité des processus d’Interfacing reflète cette vision plus large en établissant des liens entre les exigences, les processus, les contrôles, les procédures, les responsabilités et les preuves, plutôt que de considérer la conformité comme un ensemble de documents isolés.
Pourquoi la préparation traditionnelle à un audit se transforme en un exercice de reconstruction
La course effrénée habituelle qui précède un audit est souvent imputée à un manque d’organisation ou à une documentation insuffisante. Dans de nombreux cas, cependant, il s’agit d’une conséquence prévisible de la fragmentation des systèmes.
Le service Qualité peut tenir à jour les dossiers relatifs aux actions correctives et préventives (CAPA) et aux écarts. Le service Conformité peut être responsable des correspondances réglementaires. Les responsables des ressources humaines ou de la formation peuvent gérer les dossiers de compétences. Les responsables de processus gèrent les procédures. Les équipes chargées des risques tiennent à jour les registres des risques et des contrôles. Le service informatique peut détenir les registres d’accès, les journaux système ou les preuves techniques.
Lorsqu’un audit commence, ces éléments doivent être rassemblés en fonction des questions de l’auditeur.
Ce processus peut fonctionner, mais il présente une faiblesse fondamentale. Les liens entre ces différents éléments sont souvent gérés de manière informelle, par le biais de tableurs, de connaissances institutionnelles ou de recoupements manuels, plutôt que par le modèle opérationnel lui-même.
En conséquence, la préparation de l’audit se transforme en un projet d’intégration temporaire.
Un « jumeau numérique d’une organisation » (DTO) aborde le problème différemment. Au lieu de traiter chaque élément comme un enregistrement isolé, le DTO préserve les relations entre les objets qui décrivent le fonctionnement de l’organisation.
Une exigence réglementaire peut être liée à une politique. La politique peut être liée à un processus. Le processus peut être associé à des risques et à des contrôles. Les procédures peuvent être rattachées à des rôles responsables. Les exigences en matière de formation peuvent être liées à ces rôles. Les registres opérationnels peuvent fournir la preuve que les activités ont bien eu lieu. Les constatations et les actions correctives et préventives (CAPA) peuvent être rattachées aux processus, contrôles et exigences qu’elles concernent.
La valeur réside dans cette chaîne de relations.
Les données sont d’autant plus utiles que leurs relations sont visibles
Prenons un exemple aussi simple qu’un dossier de formation.
Pris isolément, ce dossier confirme qu’un salarié a suivi une formation. Il s’agit d’une preuve utile, mais elle n’explique pas nécessairement pourquoi cette formation était nécessaire ni quelle obligation opérationnelle elle soutient.
Dans le cadre d’un modèle opérationnel interconnecté, ce même dossier peut s’inscrire dans une chaîne de traçabilité plus large :
Exigence → Politique → Processus → Procédure → Rôle → Formation → Confirmation de l’employé → Preuve opérationnelle
Ce contexte revêt une importance particulière lorsqu’un changement survient.
Une mise à jour réglementaire peut avoir une incidence sur une politique. La modification de cette politique peut nécessiter une révision des procédures. Cette révision peut avoir des répercussions sur certains rôles. Ces rôles peuvent alors nécessiter une nouvelle formation. Le changement peut également avoir une incidence sur un risque, un contrôle ou une configuration système associé(e).
C’est l’une des raisons pour lesquelles la gestion des changements réglementaires et la préparation aux audits sont si étroitement liées. Un changement qui n’est pas entièrement suivi au sein de l’organisation peut créer une lacune qui ne deviendra visible qu’une fois mise en évidence par un audit.
Un DTO permet de préserver ces dépendances afin que les organisations ne soient pas contraintes de les redécouvrir a posteriori.

La préparation à l’audit va au-delà du contrôle des documents
Le contrôle des documents reste essentiel, en particulier dans les secteurs réglementés. Cependant, le contrôle des documents ne suffit pas à lui seul à démontrer que l’organisation fonctionne comme prévu.
Une procédure décrit ce qui doit se passer. Un enregistrement fournit la preuve de ce qui s’est réellement passé. Un contrôle décrit comment le risque doit être réduit. Un dossier de formation démontre qu’un collaborateur était préparé à effectuer le travail. Une constatation d’audit identifie les écarts éventuels entre les attentes et la mise en œuvre. Une mesure CAPA documente la manière dont cette défaillance a été examinée et corrigée.
Le tableau de l’assurance n’est complet que lorsque ces éléments peuvent être appréhendés dans leur ensemble.
C’est pourquoi la gestion des documents et des archives ne doit pas être dissociée du modèle opérationnel. Un document gagne en utilité lorsqu’il est mis en relation avec le processus qu’il régit, les exigences qu’il soutient, les rôles chargés de son exécution, ainsi que les risques et les contrôles concernés par le changement.
Le même principe s’applique aux éléments probants d’audit.
La question essentielle ne doit pas se limiter à savoir si les éléments probants existent. L’organisation doit être en mesure d’expliquer ce que ces éléments prouvent et en quoi ils se rapportent à l’exigence faisant l’objet de l’évaluation.
L’efficacité des contrôles ne se limite pas à une simple bibliothèque de contrôles
Le même problème se pose dans la gestion des risques et des contrôles.
Un registre des risques peut indiquer qu’un risque a été identifié, tandis qu’une bibliothèque de contrôles peut indiquer qu’un contrôle a été défini. Aucun de ces éléments ne prouve automatiquement que le contrôle reste efficace dans le cadre des opérations quotidiennes.
La préparation à l’audit nécessite de replacer les contrôles dans leur contexte opérationnel.
Où le risque se manifeste-t-il ? Quel processus est à l’origine de l’exposition au risque ? Qui est responsable du contrôle ? Comment ce contrôle est-il mis en œuvre ? Quelles preuves sont générées ? Y a-t-il eu des exceptions ? Le processus sous-jacent a-t-il changé ? L’impact de ces changements sur le contrôle a-t-il été évalué ?
Sans ces liens, les équipes d’assurance risquent de consacrer un temps considérable à vérifier des relations qui devraient déjà exister au sein du modèle de gouvernance.
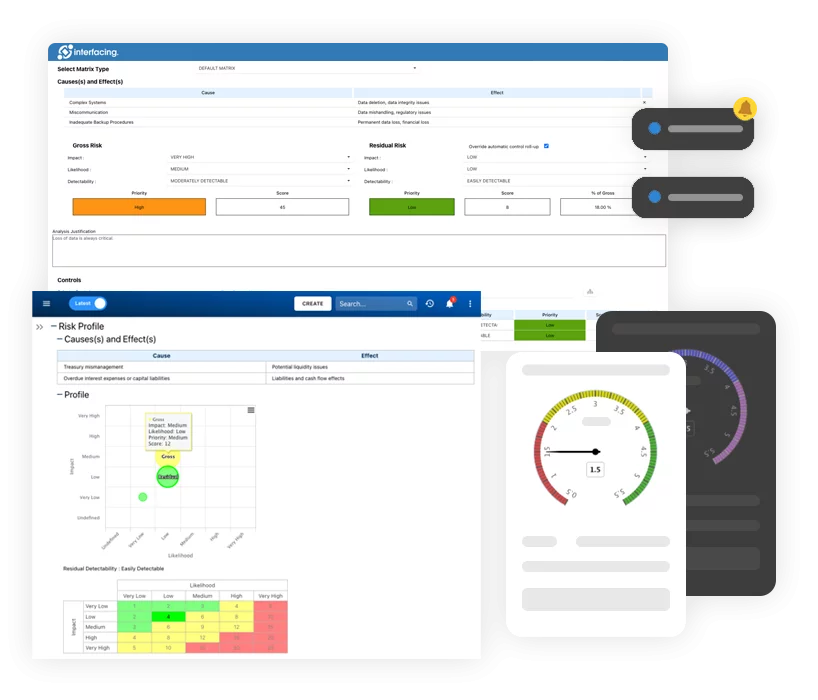
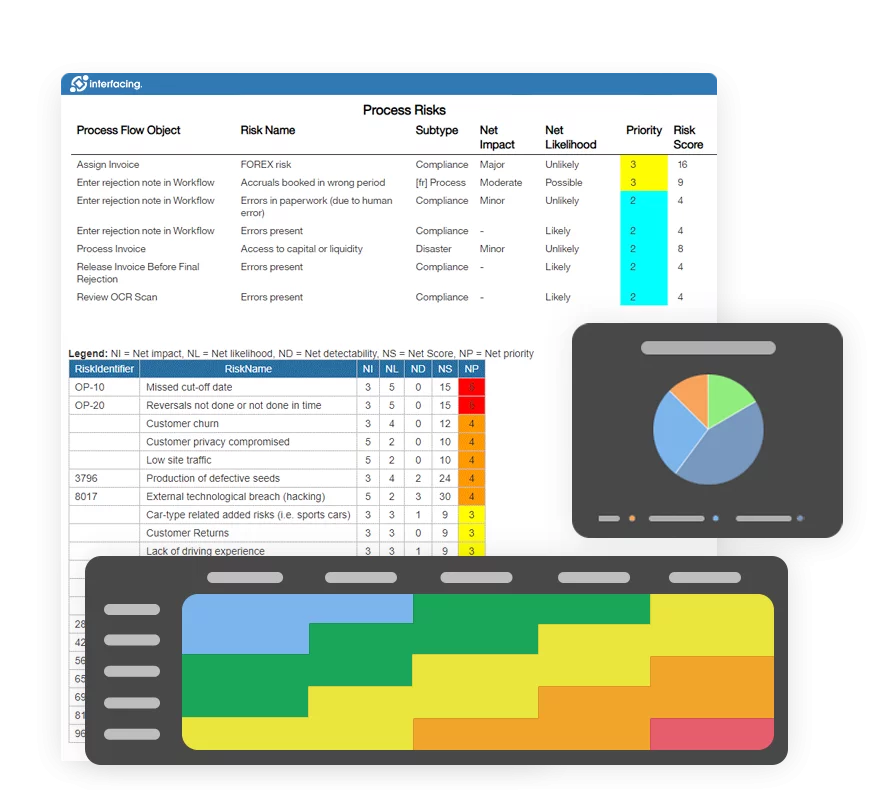
Un DTO relie le risque, le processus, le contrôle, le responsable et les éléments probants au sein d’un même contexte organisationnel. Cela permet aux auditeurs et aux équipes d’assurance internes d’évaluer le contrôle dans le cadre du fonctionnement réel de l’organisation, plutôt que comme une entrée isolée dans un registre.
Passer d’une préparation ponctuelle à une préparation continue
La préparation permanente à l’audit ne signifie pas pour autant que la préparation à l’audit disparaisse.
Les audits nécessitent toujours une définition du périmètre, un échantillonnage, des entretiens, un jugement professionnel et l’examen des éléments probants. La supervision humaine reste essentielle, en particulier lorsqu’il s’agit d’interpréter la réglementation ou d’évaluer l’efficacité des contrôles.
La différence réside dans le fait que l’organisation n’a pas besoin de reconstruire son modèle opérationnel à chaque fois qu’un audit a lieu.
Lorsque les processus, les contrôles, les exigences, les documents, les rôles, les formations, les constatations et les éléments probants sont gérés en continu, la préparation à l’audit devient avant tout un exercice de validation plutôt que de découverte.
Il s’agit là d’une distinction importante.
Une organisation qui ne commence à rechercher des relations qu’une fois l’audit programmé se prépare à cet audit.
Une organisation qui entretient ces relations dans le cadre de ses activités courantes se prépare en permanence à l’audit.
Cette dernière relève d’une capacité de gouvernance, et non simplement d’une capacité de gestion des audits.
L’IA peut être d’une aide précieuse, mais la gouvernance reste essentielle
L’IA peut aider les organisations à traiter de grands volumes d’informations relatives à l’audit et à la conformité, mais elle ne supprime pas la nécessité d’un cadre de gouvernance.
Un système d’IA traitant des documents isolés peut certes extraire des informations ou identifier des tendances. Une fonctionnalité assistée par l’IA s’inscrivant dans un modèle organisationnel connecté a accès à quelque chose de bien plus précieux : les relations.
Elle peut aider les utilisateurs à déterminer quelles exigences sont liées à un constat, quels processus ou contrôles sont susceptibles d’être affectés par un changement, où se trouvent les pièces justificatives ou quels domaines en aval pourraient nécessiter un examen.
Cela peut permettre d’accélérer les enquêtes et l’analyse d’impact, mais la technologie doit rester un outil au service de la prise de décision humaine.
Les conclusions d’audit, les évaluations des contrôles et les jugements de conformité nécessitent toujours un examen humain responsable. Dans les environnements réglementés, l’explicabilité et la traçabilité sont tout aussi importantes que la rapidité d’analyse.
L’objectif ne doit donc pas être la prise de décision autonome en matière d’audit. Il doit s’agir d’un accès mieux encadré aux informations et aux éléments de contexte dont les personnes ont besoin pour prendre des décisions éclairées.
La préparation à l’audit, résultat d’une bonne gouvernance
Les organisations les mieux préparées à l’audit ne se préparent pas seulement dans les semaines précédant l’arrivée d’un auditeur.
Elles fonctionnent de manière à produire en permanence des preuves traçables.
Les exigences restent liées à leur mise en œuvre. Les processus sont pris en charge par des responsables. Les risques sont associés aux activités qui les génèrent. Les contrôles sont liés à ces risques. Les procédures sont régies par des processus de révision et d’approbation. La formation suit les changements de rôles et de processus. Les constatations donnent lieu à des mesures correctives. Les changements déclenchent une évaluation d’impact en aval.
Lorsque ces liens sont maintenus, l’organisation n’a pas besoin de reconstituer le récit de la manière dont la conformité est assurée.
Ce récit est déjà intégré au modèle opérationnel.
C’est là que le jumeau numérique d’une organisation prend toute son importance. Un jumeau numérique d’organisation (DTO) n’est pas simplement une représentation visuelle des processus. Il fournit le contexte opérationnel interconnecté nécessaire pour comprendre comment les processus, la qualité, les risques, la conformité, la gouvernance et l’exécution s’influencent mutuellement.
La préparation à l’audit devient l’un des résultats de cette connectivité.
Comment Interfacing vous aide
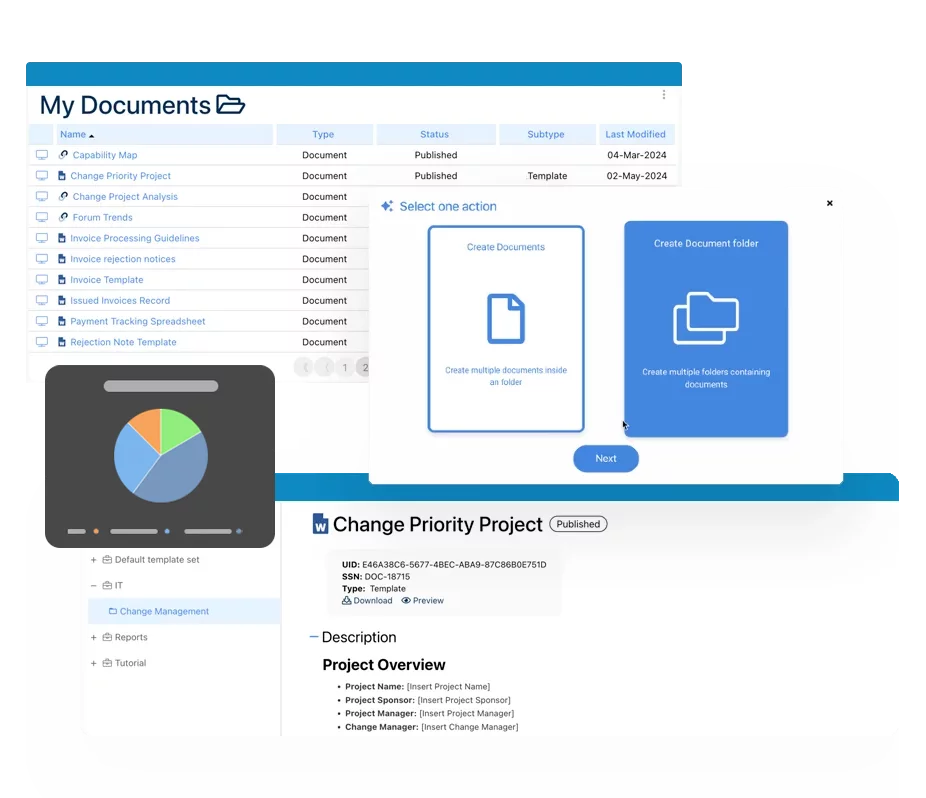
Le système de gestion intégré d’Interfacing rassemble la gestion des processus, le système de gestion de la qualité (SGQ), la gouvernance, le risque et la conformité (GRC), le contrôle des documents, les risques et les contrôles, les exigences réglementaires, la formation, la gestion des audits et l’automatisation des flux de travail au sein d’un environnement de gouvernance interconnecté.
La plateforme est conçue autour des relations entre ces domaines plutôt que de les traiter comme des référentiels indépendants. Cela permet aux organisations de relier les processus aux documents qui les régissent, les risques aux contrôles qui les atténuent, les exigences aux procédures qui les mettent en œuvre et les constatations aux actions correctives nécessaires pour y remédier.
Interfacing facilite également la gestion des audits dans ce contexte opérationnel plus large, en aidant les organisations à gérer leurs activités d’audit tout en conservant des liens avec les processus, les risques, les contrôles, les documents et les mesures correctives concernés.
Il en résulte une approche différente de la préparation à l’audit.
Plutôt que de créer une couche supplémentaire de documentation d’audit, les organisations peuvent utiliser le jumeau numérique de l’organisation pour maintenir les relations opérationnelles que les auditeurs doivent avant tout comprendre.
La préparation à l’audit s’éloigne ainsi d’une démarche périodique pour se rapprocher d’une assurance continue.
Foire aux Questions
Qu’est-ce qu’un DTO dans le cadre de la préparation aux audits ?
Un DTO pour la préparation aux audits est un jumeau numérique d’une organisation qui relie les processus, les exigences, les risques, les contrôles, les documents, les rôles, les formations, les constatations et les preuves au sein d’un modèle opérationnel régulé. Cela aide les organisations à conserver le contexte nécessaire pour démontrer leur conformité lors des audits.
En quoi un jumeau numérique d’une organisation améliore-t-il la préparation aux audits ?
Un DTO améliore la préparation aux audits en préservant les liens entre les obligations réglementaires et l’exécution opérationnelle. Les organisations peuvent ainsi retracer les exigences à travers les processus, les contrôles, les responsabilités et les éléments probants, au lieu de devoir rétablir ces liens à chaque audit.
Un DTO correspond-il à un logiciel de gestion d’audit ?
Non. Un logiciel de gestion d’audit prend généralement en charge la planification, l’exécution, les constatations, les pièces justificatives et les mesures correctives liées à l’audit. Un DTO offre un modèle organisationnel plus large qui relie ces activités d’audit aux processus, aux risques, aux contrôles, aux systèmes, aux documents, à la formation et à d’autres dépendances opérationnelles.
Un DTO peut-il supprimer la phase de préparation de l’audit ?
Non. Les audits nécessitent toujours une planification, un échantillonnage, des entretiens, un jugement professionnel et l’examen des éléments probants. Un DTO peut réduire l’effort nécessaire à la reconstitution du contexte organisationnel, car les relations pertinentes sont déjà prises en compte au sein du modèle opérationnel.
Comment un DTO favorise-t-il la préparation continue à l’audit ?
Une DTO favorise la préparation permanente à l’audit en assurant la cohérence des relations à mesure que les opérations évoluent. Lorsque les processus, les exigences, les contrôles, les documents, les rôles et les formations restent interconnectés, les éléments probants d’audit peuvent être évalués dans leur contexte opérationnel plutôt que d’être rassemblés à partir de zéro.
Comment l’IA peut-elle contribuer à la préparation à l’audit ?
Les fonctionnalités assistées par l’IA peuvent aider les utilisateurs à rechercher des informations régies par des règles, à identifier les dépendances, à analyser les impacts potentiels et à mettre en évidence les éléments probants pertinents. Les responsables de l’audit doivent rester chargés des conclusions d’audit, des évaluations des contrôles et des décisions en matière de conformité.
Pourquoi choisir Interfacing?
Avec plus de deux décennies de logiciels d'IA, de qualité, de processus et de conformité, Interfacing continue d'être un leader dans l'industrie. À ce jour, nous avons servi plus de 500+ entreprises de classe mondiale et des sociétés de conseil en gestion de toutes les industries et de tous les secteurs. Nous continuons à fournir des solutions numériques, cloud et IA qui permettent aux organisations d'améliorer, de contrôler et de moderniser leurs processus tout en allégeant le fardeau de la conformité réglementaire et des programmes de gestion de la qualité.
Pour en savoir plus ou discuter de la manière dont Interfacing peut aider votre organisation, veuillez remplir le formulaire ci-dessous.

Documentation : Piloter la transformation, la gouvernance et le contrôle
• Obtenez des informations complètes et en temps réel sur vos opérations.
• Améliorez la gouvernance, l'efficacité et la conformité.
• Assurez une conformité fluide avec les normes réglementaires.

eQMS : Automatiser les workflows de qualité et de conformité & rapports
• Simplifiez la gestion de la qualité avec des workflows automatisés et une traçabilité continue.
• Standardisez la gestion des CAPA, des audits fournisseurs, de la formation et des workflows associés.
• Transformez la documentation en informations exploitables pour la Qualité 4.0.

Développement rapide d'applications low-code : Accélérer la transformation numérique
• Créez rapidement des applications personnalisées et évolutives.
• Réduisez le temps et les coûts de développement.
• Adaptez-vous rapidement pour répondre aux besoins évolutifs des clients et de votre entreprise.
L’IA pour transformer votre entreprise !
Conçus pour optimiser les opérations, l'efficacité et renforcer la conformité. Découvrez nos solutions alimentés par l’IA :
• Répondre aux questions des employés.
• Transformer des vidéos en processus.
• Recommander des améliorations de processus et des impacts réglementaires.
• Générer des formulaire, processus, risques, réglementations, KPIs, et bien plus.
• Fragmenter les normes réglementaires

Demandez une démo gratuite
Documentez, analysez, améliorez, numérisez et surveillez vos processus, vos risques, vos exigences réglementaires et vos indicateurs de performance au sein du système de gestion intégré Digital Twin d’Interfacing, l’Enterprise Process Center®!
Approuvé par nos clients à travers le monde !
Plus de 400 entreprises de classe mondiale et cabinets de conseil en gestion.


INTEGRATION
Approuvé par les nos clients dans le monde entier !
Plus de 400 entreprises de classe mondiale et cabinets de conseil en gestion.