Passer au contenu principal

Interfacing

sales@interfacing.com

Un DTO dédié aux risques et aux contrôles relie les risques, les contrôles, les processus, les systèmes et les éléments probants au sein d’un modèle opérationnel unique, aidant ainsi les organisations à comprendre leur exposition aux risques, l’efficacité des contrôles et l’impact des changements.

L’analyse assistée par l’IA permet d’identifier les interdépendances, les tendances émergentes et les impacts potentiels des risques à l’échelle de l’organisation. Les dirigeants disposent ainsi d’un contexte plus solide pour la prise de décision, tout en préservant la supervision humaine, la responsabilité et le processus d’approbation.

Un registre des risques peut vous indiquer ce qui existe. Il ne peut pas toujours vous dire ce qui se passe.

Les registres des risques restent importants. Ils offrent aux organisations un moyen structuré de répertorier les menaces, d’évaluer leur probabilité et leur impact, d’attribuer les responsabilités et de consigner les mesures d’atténuation.

Le problème survient lorsque le registre des risques devient la principale source d’information sur les risques, plutôt qu’un élément parmi d’autres d’un modèle opérationnel plus large.

Un risque peut être classé comme moyen. Un contrôle peut être jugé efficace. Un responsable peut être désigné. Pourtant, aucun de ces éléments n’explique nécessairement à quel stade ce risque intervient dans l’activité, quelles activités créent cette exposition, quels systèmes ou fournisseurs l’influencent, ni quelles preuves démontrent que le contrôle fonctionne toujours.

C’est là que le jumeau numérique d’une organisation (DTO) change la donne. Interfacing décrit un DTO comme une représentation connectée du fonctionnement réel de l’organisation, reliant les processus aux rôles, aux systèmes, aux risques, aux contrôles, aux politiques, aux indicateurs de performance et à d’autres dépendances opérationnelles. Qu’est-ce qu’un jumeau numérique d’une organisation ?

Le risque prend donc davantage de valeur lorsqu’il est modélisé au sein même de l’environnement opérationnel plutôt que traité en marge de celui-ci.

Le risque n’a de sens que dans un contexte opérationnel

Prenons l’exemple d’un risque d’entreprise courant, tel qu’un accès non autorisé au système.

Ce même risque peut se présenter dans les services financiers, les ressources humaines, la production, le contrôle qualité, le service client et l’informatique. Mais l’exposition à ce risque n’est pas identique dans tous les domaines.

Les systèmes concernés diffèrent. Les données diffèrent. Les rôles responsables diffèrent. Les réglementations applicables peuvent différer. Les conséquences d’un échec peuvent différer.

Un score unique à l’échelle de l’entreprise peut donc masquer des différences significatives dans la manière dont le risque se manifeste au sein de l’organisation.

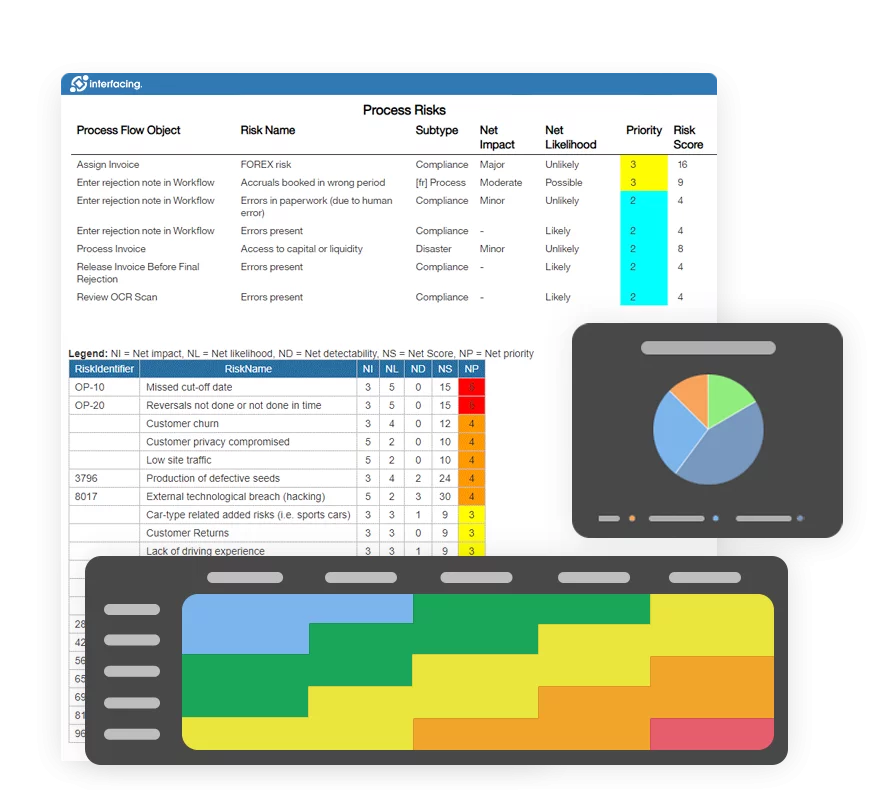
Une DTO permet d’évaluer un même risque dans plusieurs contextes opérationnels. L’approche de gestion des risques et des contrôles d’Interfacing prend en charge l’évaluation des risques au niveau des processus et des tâches, permettant ainsi aux organisations d’évaluer la probabilité, l’impact et le risque résiduel là où l’exposition se produit réellement. Contrôle des risques et gestion des risques liés aux processus

Cela déplace le débat de la question suivante :

  • « Quel est le score de risque de l’entreprise ? »
  • À qui incombe ce risque ?
  • À quand remonte sa dernière révision ?

vers des questions plus opérationnelles :

  • Où ce risque se manifeste-t-il concrètement ?
  • Quels sont les processus et les activités exposés ?
  • Quels sont les contrôles qui permettent de l’atténuer ?
  • Quels sont les systèmes, les documents et les personnes qui soutiennent ces contrôles ?
  • Quels éléments prouvent que le contrôle reste efficace ?
  • Que se passe-t-il ailleurs si l’exposition évolue ?

Cela constitue une base bien plus solide pour la gouvernance.

Les contrôles doivent eux aussi s’inscrire dans un contexte opérationnel

Les contrôles peuvent se retrouver tout aussi déconnectés de la réalité que les risques.

Une bibliothèque de contrôles peut décrire clairement l’objectif, le responsable, la fréquence des tests et les exigences de mise en œuvre. Ce qui peut rester flou, c’est l’endroit où ce contrôle est utilisé au sein de l’organisation.

Un contrôle de séparation des fonctions peut s’appliquer à plusieurs processus. Un contrôle d’approbation des fournisseurs peut protéger simultanément la qualité, la continuité d’activité et le respect des obligations réglementaires. Un contrôle d’approbation des documents peut avoir une incidence sur la conformité, la formation des collaborateurs et la préparation aux audits.

Si ces relations ne sont pas modélisées, les organisations risquent de sous-estimer les conséquences d’une modification ou d’un affaiblissement d’un contrôle.

Un DTO relie les contrôles aux processus, systèmes, documents, réglementations, rôles et risques qui en dépendent. L’approche de gestion des risques propre à Interfacing intègre directement les contrôles dans les processus métier afin que les utilisateurs puissent comprendre quand un contrôle s’applique, pourquoi il est important et qui est chargé de le mettre en œuvre. Découvrez la gestion des risques et des contrôles d’Interfacing

Ce lien revêt une importance particulière en cas de changement.

C’est dans la gestion de l’impact du changement que le DTO prend toute sa puissance

La plupart des changements organisationnels n’affectent pas un seul élément de manière isolée.

Le remplacement d’un système peut avoir des répercussions sur les contrôles. Le changement de fournisseur peut modifier le risque opérationnel. La refonte d’un processus peut modifier les responsabilités liées aux rôles. La mise à jour d’une politique peut avoir des répercussions sur la formation, les exigences en matière de preuves et les obligations de conformité.

L’approche de modélisation des dépendances DTO d’Interfacing s’articule autour de ces relations interconnectées. Elle relie les processus aux réglementations, aux systèmes, à la formation, aux risques, aux contrôles, aux événements liés à la qualité et à d’autres éléments organisationnels, afin que l’impact en aval puisse être évalué de manière plus systématique. Modélisation des dépendances DTO pour l’évaluation de l’impact des changements

Pour les équipes chargées des risques et des contrôles, cela offre un modèle d’évaluation des changements bien plus utile.

Au lieu de se contenter de se demander si un changement proposé engendre un nouveau risque, les dirigeants peuvent examiner :

  • quels contrôles existants risquent de s’affaiblir ou de devenir obsolètes
  • si de nouveaux contrôles sont nécessaires
  • quelles obligations réglementaires pourraient être affectées
  • si des formations ou des procédures doivent être revues
  • quels systèmes ou rôles présentent désormais une exposition supplémentaire
  • si les hypothèses relatives au risque résiduel restent valables
  • quels éléments de preuve doivent être mis à jour après la mise en œuvre

Cela permet d’intégrer la gestion des risques plus en amont dans le processus décisionnel, plutôt que de la considérer comme une étape de vérification intervenant après la conception d’un changement.

Les analyses périodiques des risques sont nécessaires, mais elles ne suffisent pas

Les programmes de gestion des risques traditionnels s’appuient souvent sur des examens programmés.

Les évaluations trimestrielles, les tests annuels des contrôles et les réunions périodiques de gouvernance restent tous importants. Leur limite réside dans le fait que les conditions opérationnelles peuvent évoluer entre ces examens.

Un contrôle peut commencer à présenter des défaillances. Un fournisseur peut voir ses prestations se détériorer. Les volumes de transactions peuvent augmenter. Un système peut évoluer. Une constatation d’audit peut mettre en évidence une faiblesse.

L’organisation peut alors se retrouver face à une évaluation techniquement exacte, mais qui ne reflète plus la réalité actuelle.

Une plateforme DTO peut renforcer ce modèle en reliant les informations relatives aux risques et aux contrôles aux indicateurs opérationnels.

Interfacing prend en charge les KPI, les KRI et les KCI dans le cadre de son modèle opérationnel plus large, permettant ainsi aux organisations de surveiller la performance, l’exposition au risque et l’efficacité des contrôles au sein d’un environnement interconnecté. Système de gestion intégré Interfacing

Cela n’élimine pas les revues périodiques. Cela permet simplement de mener ces revues en disposant de données plus complètes.

Les KRI et les KCI prennent tout leur sens lorsqu’ils sont liés au processus

Un indicateur clé de risque n’a d’utilité que si l’organisation comprend ce qu’il signale.

Un indicateur clé de contrôle n’est utile que si son lien avec un contrôle et un processus spécifiques est clair.

Lorsque les indicateurs existent indépendamment du modèle opérationnel, le franchissement d’un seuil peut donner lieu à une nouvelle enquête. Les équipes doivent déterminer quels processus sont concernés, quels contrôles sont impliqués, qui est responsable du problème et quelles mesures doivent être prises.

Au sein d’un DTO, ces liens peuvent déjà exister.

Un modèle de risques et de contrôles efficace peut établir des liens entre :

  • Les KRI par rapport aux risques qu’ils surveillent
  • les KCI aux contrôles qu’ils mesurent
  • les indicateursclés de performance (KPI) pour la performance des processus et des opérations
  • les contrôles par rapport aux risques et aux obligations réglementaires
  • aux responsables en matière de responsabilité et de mesures correctives
  • les éléments probants quant à l’exécution des contrôles
  • les actions aux constatations et aux travaux d’amélioration

L’approche GRC « Human-in-the-Loop » d’Interfacing permet notamment de relier les risques et les contrôles aux processus, aux systèmes et aux entités opérationnelles, de surveiller les indicateurs clés de risque (KRI) et les indicateurs clés de performance (KCI), d’évaluer les risques inhérents et résiduels, et d’intégrer les mesures correctives dans des workflows de gouvernance plus larges. IA « Human-in-the-Loop » pour la GRC

Le risque résiduel doit refléter la réalité opérationnelle

Le risque résiduel est généralement calculé après prise en compte des contrôles.

Le problème est que ce calcul peut devenir statique alors même que l’organisation évolue.

Si un contrôle s’affaiblit, le risque résiduel peut devoir être réévalué. Si le volume des transactions augmente de manière significative, l’exposition peut évoluer. Si un système ou un fournisseur perd en fiabilité, les hypothèses antérieures peuvent ne plus être valables.

Il en va de même dans le sens inverse. Si un contrôle se renforce ou si l’automatisation améliore la cohérence, l’évaluation peut également évoluer.

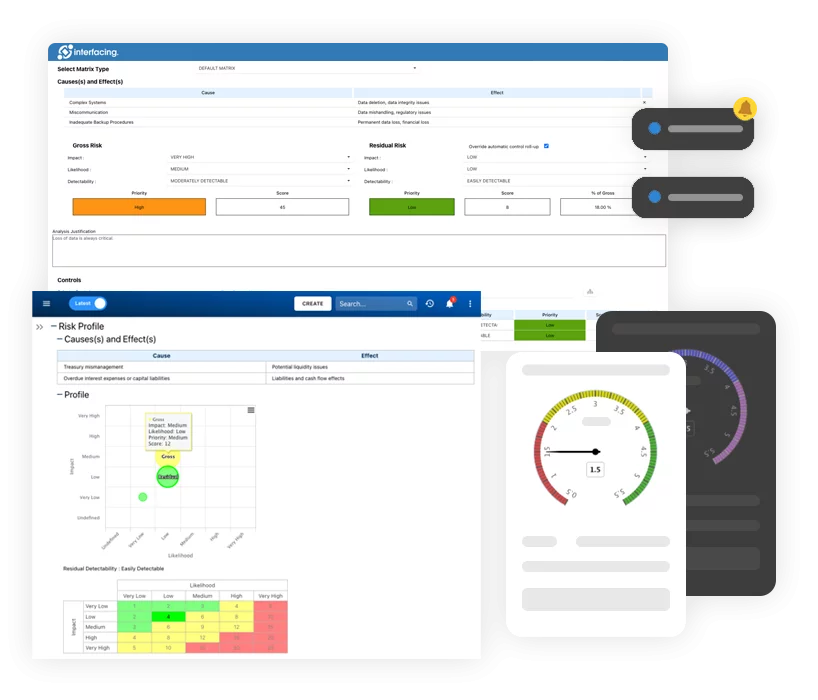
Les fonctionnalités de gestion des risques et des contrôles d’Interfacing prennent en charge l’évaluation des risques bruts et résiduels spécifiques à chaque processus, y compris l’évaluation d’un même risque de manière différente selon le processus ou la tâche dans lequel il se présente.

Il s’agit là d’un principe important de la DTO.

Le risque n’est pas simplement une propriété stockée dans un registre. Il reflète l’état actuel de l’environnement opérationnel.

L’analyse des risques assistée par l’IA doit mettre en évidence les relations, et non se substituer au jugement

La gestion des risques et des contrôles constitue un cas d’utilisation idéal pour l’analyse assistée par l’IA en raison du nombre de relations en jeu.

Une modification apportée à un processus peut avoir des répercussions sur les systèmes, les documents, les risques, les réglementations, les formations et les contrôles. Il peut s’avérer difficile, au sein d’une grande organisation, de retracer manuellement chaque relation de dépendance.

Les fonctionnalités assistées par l’IA peuvent aider à identifier ces relations et à mettre en évidence les domaines qui méritent une attention particulière.

Parmi les applications utiles, on peut citer :

  • identifier les risques et les contrôles potentiellement concernés
  • mettre en évidence les dépendances en aval
  • détecter des tendances communes entre les incidents ou les constatations
  • mettre en évidence les lacunes potentielles en matière de contrôle
  • identifier les cas où les pièces justificatives pourraient devoir être réexaminées
  • contribuer à l’analyse des risques et de l’impact

Mais l’IA ne devrait pas déterminer l’appétit pour le risque ni prendre de manière autonome des décisions importantes en matière de gouvernance.

L’approche « Human-in-the-Loop » d’Interfacing repose précisément sur cette distinction. L’IA peut aider à analyser des informations interconnectées, mais il incombe toujours aux personnes responsables d’examiner les recommandations, d’évaluer les compromis et d’approuver les actions. L’IA « Human-in-the-Loop » pour le jumeau numérique d’une organisation

L’objectif est d’offrir un meilleur contexte pour la prise de décision humaine, et non de supprimer la responsabilité humaine.

En quoi l’Interfacing peut-il vous aider ?

Interfacing offre bien plus qu’un simple registre des risques ou une bibliothèque de contrôles autonomes.

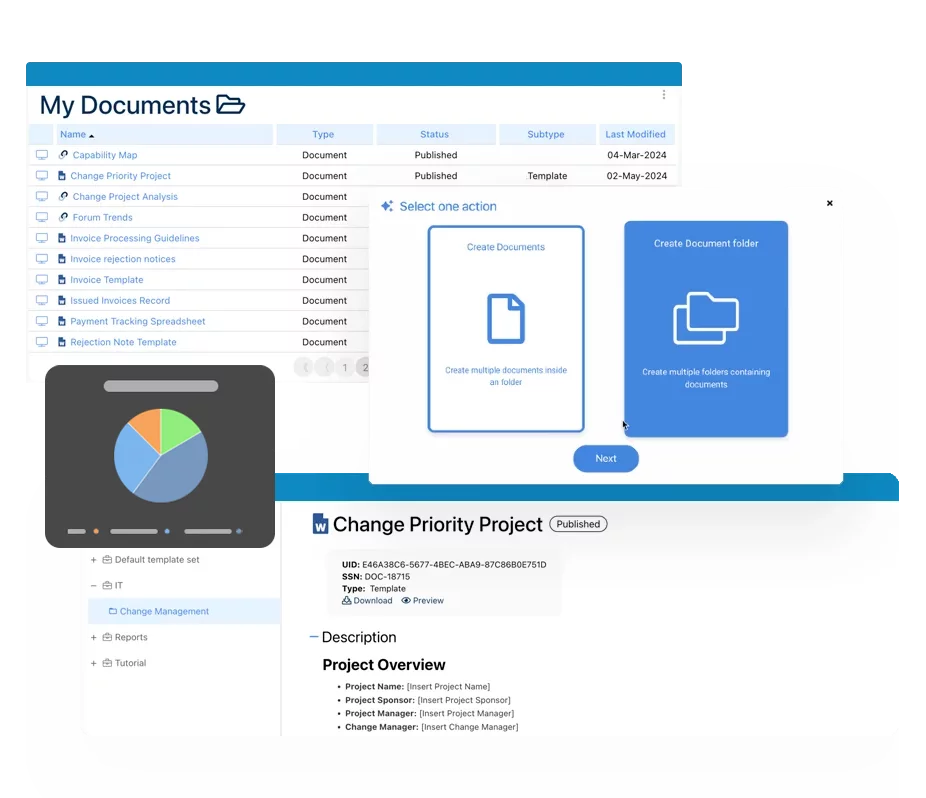
Son système de gestion intégré rassemble le BPM, le GRC, le QMS, le contrôle documentaire, la gestion réglementaire, l’audit, la continuité d’activité, la gestion de la performance et l’automatisation des flux de travail au sein d’un environnement opérationnel partagé. Cela permet aux risques et aux contrôles de rester liés aux processus et aux structures de gouvernance qui leur donnent tout leur sens.

Au sein de cet environnement, les organisations peuvent relier les risques et les contrôles à :

  • processus métier et tâches individuelles
  • réglementations et exigences de conformité
  • politiques, procédures et documents réglementés
  • rôles, responsabilités et attributions
  • systèmes, applications et actifs
  • indicateurs clés de performance (KPI), indicateurs clés de risque (KRI) et indicateurs clés de contrôle (KCI)
  • audits, constatations et preuves
  • incidents, événements liés à la qualité et actions correctives et préventives (CAPA)
  • mesures correctives et d’amélioration

Le résultat ne se limite pas à une meilleure documentation.

Il s’agit d’un modèle opérationnel de gestion des risques contrôlé et traçable.

Les fonctionnalités de gestion des risques et des contrôles d’Interfacing prennent en charge l’ensemble du cycle de vie des risques, notamment l’identification, l’évaluation de la probabilité et de l’impact, l’évaluation des risques résiduels, l’évaluation des risques axée sur les processus, les contrôles intégrés et le suivi. Gestion des risques et des contrôles

Associées au DTO, ces fonctionnalités offrent quelque chose de plus précieux que de simples enregistrements de risques isolés : le contexte.

Les équipes peuvent voir où un risque se présente, ce qui le contrôle, ce qui dépend de ce contrôle, comment l’évolution des conditions opérationnelles peut modifier l’exposition au risque et quelles preuves étayent l’évaluation actuelle.

Une analyse assistée par l’IA peut alors aider à identifier les dépendances et les impacts potentiels en aval, tandis que les workflows de gouvernance garantissent les processus de révision, d’approbation et de responsabilisation.

Pour les organisations soumises à une réglementation et dont les opérations sont complexes, cela permet de tracer un parcours plus solide, de l’identification des risques à la mise en œuvre des mesures opérationnelles.

Qu’est-ce qu’un DTO dédié aux risques et aux contrôles ?

Un DTO pour les risques et les contrôles est un modèle numérique interconnecté qui replace les risques et les contrôles dans le contexte opérationnel global. Il les relie aux processus, aux systèmes, aux personnes, aux exigences, aux indicateurs et aux éléments probants afin que les organisations puissent comprendre où se situent les expositions et comment celles-ci sont gérées.

En quoi un DTO diffère-t-il d’un registre des risques traditionnel ?

Un registre des risques traditionnel recense les risques, leurs responsables et leurs évaluations. Un DTO ajoute un contexte opérationnel en reliant ces risques aux processus, contrôles, systèmes, personnes et exigences qu’ils affectent.

Un DTO permet-il de surveiller l’efficacité des contrôles ?

Oui. Un DTO peut relier les contrôles à des éléments probants, des indicateurs clés de performance (KPI), des indicateurs clés de risque (KRI), des indicateurs clés de contrôle (KCI), des conclusions d’audit et des informations opérationnelles, offrant ainsi aux organisations une base plus solide pour évaluer si les contrôles continuent de fonctionner comme prévu.

Que sont les KRI et les KCI dans un DTO ?

Les KRI fournissent des indications sur l’évolution de l’exposition au risque, tandis que les KCI fournissent des indications sur la performance ou l’efficacité des contrôles. Le fait de relier ces deux types d’indicateurs au modèle opérationnel aide les organisations à comprendre ce que ces indicateurs signifient sur le plan opérationnel.

Une DTO peut-elle prendre en charge le suivi du risque résiduel ?

Oui. Lorsque les évaluations des risques, les contrôles et les indicateurs opérationnels sont reliés entre eux, les organisations peuvent réévaluer le risque résiduel à mesure que les conditions opérationnelles ou l’efficacité des contrôles évoluent.

En quoi un DTO est-il utile lors d’un changement organisationnel ?

Un DTO cartographie les interdépendances entre les processus, les systèmes, les risques, les contrôles, les rôles, les documents et les exigences. Cela peut aider les équipes à identifier les éléments qui pourraient nécessiter une réévaluation avant la mise en œuvre d’un changement proposé.

L’IA remplace-t-elle les gestionnaires de risques dans un DTO ?

Non. Les fonctionnalités assistées par l’IA peuvent aider à identifier les dépendances, les schémas et les impacts potentiels. L’appétit pour le risque, l’acceptation des contrôles, les priorités en matière de remédiation et les décisions qui en découlent nécessitent toujours un jugement humain et une responsabilité individuelle.

La gestion des risques par le DTO est-elle utile uniquement pour les organisations réglementées ?

Non. Toute organisation complexe peut tirer profit d’informations interconnectées sur les risques. La valeur ajoutée est particulièrement importante dans les environnements réglementés où la traçabilité entre les risques, les contrôles, les exigences, les responsabilités et les justificatifs doit être démontrée.

Pourquoi choisir Interfacing?


Avec plus de deux décennies de logiciels d'IA, de qualité, de processus et de conformité, Interfacing continue d'être un leader dans l'industrie. À ce jour, nous avons servi plus de 500+ entreprises de classe mondiale et des sociétés de conseil en gestion de toutes les industries et de tous les secteurs. Nous continuons à fournir des solutions numériques, cloud et IA qui permettent aux organisations d'améliorer, de contrôler et de moderniser leurs processus tout en allégeant le fardeau de la conformité réglementaire et des programmes de gestion de la qualité.

Pour en savoir plus ou discuter de la manière dont Interfacing peut aider votre organisation, veuillez remplir le formulaire ci-dessous.

Documentation : Piloter la transformation, la gouvernance et le contrôle

• Obtenez des informations complètes et en temps réel sur vos opérations.
• Améliorez la gouvernance, l'efficacité et la conformité.
• Assurez une conformité fluide avec les normes réglementaires.

eQMS : Automatiser les workflows de qualité et de conformité & rapports

• Simplifiez la gestion de la qualité avec des workflows automatisés et une traçabilité continue.
• Standardisez la gestion des CAPA, des audits fournisseurs, de la formation et des workflows associés.
• Transformez la documentation en informations exploitables pour la Qualité 4.0.

Développement rapide d'applications low-code : Accélérer la transformation numérique

• Créez rapidement des applications personnalisées et évolutives.
• Réduisez le temps et les coûts de développement.
• Adaptez-vous rapidement pour répondre aux besoins évolutifs des clients et de votre entreprise.


L’IA pour transformer votre entreprise !

Conçus pour optimiser les opérations, l'efficacité et renforcer la conformité. Découvrez nos solutions alimentés par l’IA :
• Répondre aux questions des employés.
• Transformer des vidéos en processus.
• Recommander des améliorations de processus et des impacts réglementaires.
• Générer des formulaire, processus, risques, réglementations, KPIs, et bien plus.
• Fragmenter les normes réglementaires

Apprenez-en plus sur l'IA avec EPC
Contactez-nous

Demandez une démo gratuite

Documentez, analysez, améliorez, numérisez et surveillez vos processus, vos risques, vos exigences réglementaires et vos indicateurs de performance au sein du système de gestion intégré Digital Twin d’Interfacing, l’Enterprise Process Center®!

Approuvé par nos clients à travers le monde !

Plus de 400 entreprises de classe mondiale et cabinets de conseil en gestion.

INTEGRATION

Approuvé par les nos clients dans le monde entier !

Plus de 400 entreprises de classe mondiale et cabinets de conseil en gestion.