Une modification réglementaire n’affecte que rarement la réglementation elle-même. Une exigence révisée peut modifier les processus, les contrôles, les procédures opérationnelles standard (SOP), les responsabilités, les systèmes, la formation, les justificatifs et l’exposition aux risques au sein de l’ensemble de l’organisation.
Le véritable défi en matière de conformité ne consiste donc pas à identifier qu’une réglementation a changé, mais à déterminer tous les éléments au sein de l’organisation qui sont concernés par ce changement, à décider de ce qui doit être mis à jour et à prouver que les mesures nécessaires ont bien été mises en œuvre.
L’évolution de la réglementation est un problème d’impact, et non un problème de documentation
Les organisations sont désormais assez efficaces pour suivre l’évolution de la réglementation.
Les équipes chargées de la réglementation s’abonnent à des alertes. Les équipes juridiques examinent les nouvelles exigences. Les services qualité tiennent à jour des référentiels de normes. Les équipes de conformité comparent les nouvelles dispositions aux politiques existantes.
Pourtant, la question difficile se pose une fois le changement identifié.
Que signifie réellement ce changement pour l’organisation ?
Une exigence réglementaire ne fonctionne pas de manière isolée. Elle peut régir un processus mis en œuvre par plusieurs services, appliqué par le biais de multiples procédures, pris en charge par des systèmes spécifiques, atténué par des contrôles, attribué à des rôles particuliers et démontré par des enregistrements ou d’autres éléments probants.
La modification d’une seule exigence peut donc entraîner une série de conséquences en cascade.
C’est là que la vision d’ensemble offerte par le jumeau numérique d’une organisation prend toute sa pertinence.
Un jumeau numérique de l’organisation (DTO) ne doit pas se contenter de représenter le fonctionnement de l’organisation, mais également la manière dont ses éléments opérationnels s’articulent les uns aux autres. Les processus, les rôles, les systèmes, les contrôles, les risques, les politiques, les documents, les formations, les indicateurs de performance et les exigences réglementaires font partie intégrante d’un même modèle opérationnel.
Une fois ces relations mises en évidence, tout changement réglementaire peut être évalué en termes d’impact organisationnel plutôt que de simple révision documentaire.
Le manquement à la conformité apparaît généralement en aval
Prenons l’exemple d’une exigence réglementaire qui modifie la manière dont une activité soumise à contrôle doit être exercée.
L’équipe chargée de la conformité identifie ce changement et met à jour le registre réglementaire.
Cela peut être correct, mais cela ne garantit pas la conformité.
La procédure opérationnelle standard (SOP) concernée peut encore décrire l’ancienne procédure. Un contrôle peut devoir être repensé. Un poste peut comporter une nouvelle responsabilité. Un formulaire numérique peut collecter les mauvaises informations. Un programme de formation peut encore enseigner l’ancien processus. Une liste de contrôle d’audit peut encore vérifier l’ancienne exigence.
Même les preuves attestant de la conformité peuvent devoir être modifiées.
Le registre réglementaire peut donc être parfaitement à jour alors que la conformité opérationnelle reste obsolète.
Cet écart existe car de nombreuses organisations gèrent les réglementations et les opérations dans des systèmes distincts.
La réglementation est stockée dans un référentiel. Les procédures se trouvent ailleurs. Les risques et les contrôles peuvent être gérés dans une plateforme GRC ou un tableur. La formation est gérée dans un LMS. La documentation des processus est mise à jour indépendamment. Les demandes de modification sont gérées via un autre workflow.
L’organisation sait qu’un changement est intervenu.
Ce qu’elle ne peut pas déterminer facilement, c’est où ces changements auront des répercussions.
Un DTO rend visibles les dépendances réglementaires
C’est là que la modélisation des dépendances du jumeau numérique pour l’évaluation de l’impact des changements prend toute son importance dans le domaine de l’intelligence réglementaire.
Au lieu de traiter une exigence comme un enregistrement isolé, le DTO la relie aux éléments chargés de sa mise en œuvre.
Une exigence réglementaire peut être liée à :
- les processus qu’elle régit
- les politiques et procédures qui la mettent en œuvre
- les contrôles démontrant la conformité
- les risques liés à la non-conformité
- les systèmes permettant sa mise en œuvre
- les fonctions responsables de l’activité
- la formation requise pour les collaborateurs concernés
- les registres et les pièces justificatives produits
- les audits ou inspections visant à vérifier les performances
La valeur ne réside pas dans le nombre de relations modélisées.
La valeur réside dans ce qui se produit lorsqu’un de ces objets change.
Un modèle opérationnel interconnecté permet à l’organisation de suivre ces relations en amont et en aval et de se poser une question bien plus pertinente :
Si cette réglementation venait à changer, quels autres éléments devrions-nous évaluer ?
Cela transforme la gestion des changements réglementaires, qui passe d’une simple recherche à une analyse d’impact.

L’analyse d’impact assistée par l’IA peut accélérer la première évaluation
Les grandes organisations peuvent compter des milliers de procédures, de contrôles, de risques, de dossiers, de rôles et d’exigences réglementaires.
Exiger des équipes chargées de la conformité qu’elles identifient manuellement chaque dépendance potentielle pose un problème évident d’évolutivité.
Une analyse assistée par l’IA peut aider à identifier les relations potentiellement concernées, à comparer les contenus, à mettre en évidence les dépendances et à recommander les domaines nécessitant un examen.
Mais il ne faut pas confondre recommandation et validation.
L’interprétation réglementaire nécessite souvent de tenir compte du contexte. Des formulations similaires peuvent s’appliquer différemment selon les juridictions, les produits, les processus, les installations ou les activités réglementées. Une dépendance apparente peut s’avérer sans importance. Une relation opérationnelle subtile peut s’avérer plus importante que ne l’indique initialement un algorithme.
C’est pourquoi l’IA « Human-in-the-Loop » (avec intervention humaine) pour le jumeau numérique d’une organisation revêt une importance capitale.
L’IA peut aider les équipes à découvrir et à analyser les conséquences potentielles.
Ce sont toujours les responsables humains qui déterminent ce que signifie la réglementation, quels impacts sont valables, quel niveau de changement est nécessaire et si la réponse qui en résulte est acceptable.
L’objectif n’est pas une conformité autonome.
Il s’agit d’une analyse de conformité plus rapide et mieux étayée, tout en préservant la responsabilité.
L’impact réglementaire devrait donner lieu à des mesures de gouvernance, et non à la création d’un nouveau tableur
L’identification d’un impact n’est utile que si elle est suivie d’une action concrète.
Supposons qu’une exigence mise à jour ait une incidence sur une procédure, deux contrôles, trois fonctions de poste, un module de formation, un formulaire numérique et une liste de contrôle d’audit.
L’organisation doit désormais coordonner ce changement.
Les responsables de contenu doivent examiner les documents concernés. Les modifications peuvent nécessiter une validation et une approbation. Les procédures mises à jour doivent être publiées. Les employés peuvent avoir besoin d’une confirmation de lecture ou d’une nouvelle formation. Les responsables des contrôles peuvent devoir réévaluer leur efficacité. Les responsables des risques peuvent devoir réexaminer l’exposition résiduelle.
Les preuves de ces activités doivent également rester traçables.
C’est là que la distinction entre une DTO descriptive et une DTO opérationnelle prend toute son importance.
Un DTO sans gouvernance n’est qu’un simple diagramme peut révéler que des objets sont liés entre eux.
Un DTO soumis à une gouvernance peut aider l’organisation à passer de la prise de conscience de l’impact à la gestion de la réponse.
Le cycle de vie se présente alors comme suit :
Changement réglementaire → Analyse d’impact → Examen par le responsable → Actions de changement → Validation → Mise en œuvre → Formation et communication → Vérification
La conformité devient alors une réponse opérationnelle gérée plutôt qu’un ensemble de mises à jour disparates.
Les modifications réglementaires peuvent également faire l’objet d’un test avant leur mise en œuvre
Certains changements réglementaires ont des effets difficiles à prévoir.
Une nouvelle mesure de contrôle peut améliorer la conformité, mais allonger la durée du cycle.
Une exigence d’approbation révisée peut renforcer la responsabilité tout en créant des contraintes de capacité.
Un changement de système imposé par la réglementation peut avoir des répercussions sur la séparation des fonctions, l’allocation des ressources ou la continuité des activités.
Cela confère un rôle supplémentaire au DTO.
Plutôt que de se contenter d’identifier les éléments liés au changement, les organisations peuvent recourir aux « tests de scénarios DTO pour de meilleures décisions opérationnelles » afin d’examiner les réponses possibles avant la mise en œuvre.
La question n’est plus :
« Que devons-nous changer ? »
à :
Quelle est la manière la plus sûre et la plus efficace sur le plan opérationnel de mettre en œuvre ce changement ?
Cette distinction est importante.
La conformité réglementaire impose des contraintes, mais les organisations conservent souvent la possibilité de choisir la manière dont ces exigences sont mises en œuvre sur le plan opérationnel.
Un DTO connecté offre aux dirigeants une structure leur permettant d’évaluer ces choix à l’aune des processus, des ressources, des risques, des contrôles, des responsabilités et des performances avant de s’engager dans une réponse particulière.
De la veille réglementaire à l’intelligence réglementaire
La veille permet à une organisation de savoir qu’un changement est intervenu.
L’intelligence réglementaire doit expliquer ce que ce changement implique.
L’intelligence réglementaire opérationnelle va encore plus loin.
Elle relie l’exigence modifiée au modèle opérationnel, identifie les dépendances potentiellement concernées, attribue les responsabilités, gère le changement qui en résulte et conserve les preuves de la mise en œuvre.
Il s’agit là d’une capacité fondamentalement différente de la simple gestion d’une bibliothèque réglementaire.
Elle établit un lien continu entre les exigences externes et les opérations internes.
Comment « Interfacing » peut vous aider
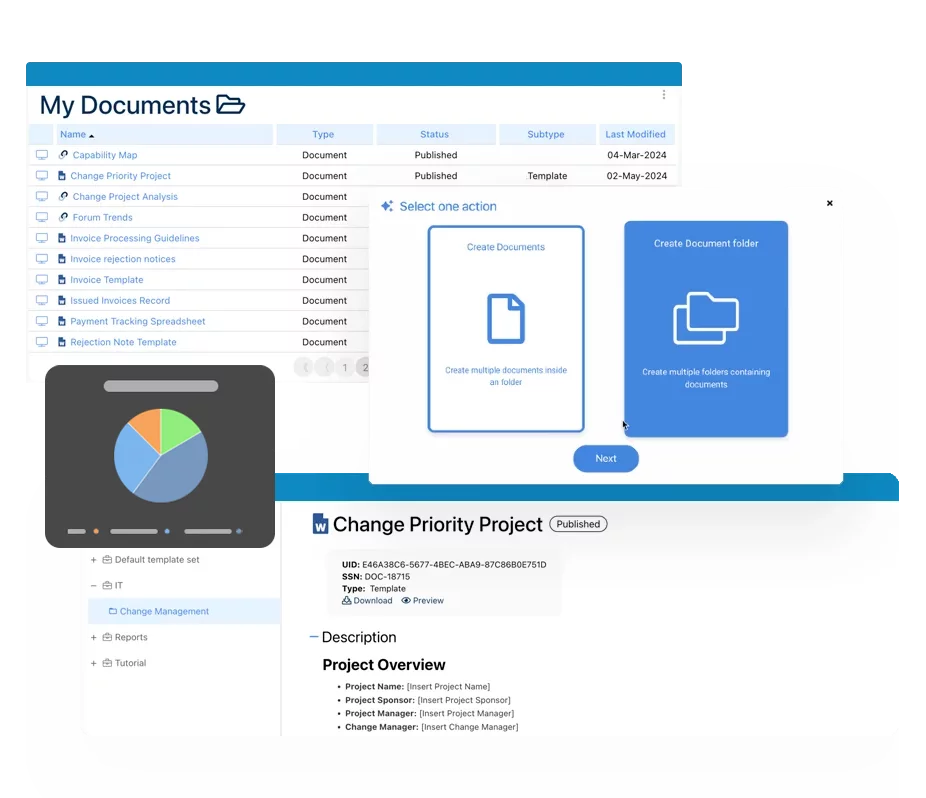
L’Interfacing va au-delà de la surveillance réglementaire en reliant directement les informations réglementaires au modèle opérationnel. Au lieu de traiter les réglementations, les risques, les contrôles, les processus, les procédures opérationnelles standard (SOP), les systèmes, les rôles, les formations et les preuves comme des éléments distincts, l’Interfacing les rassemble au sein d’un système de gestion intégré et régi par des règles.
Cette structure interconnectée constitue son principal atout.
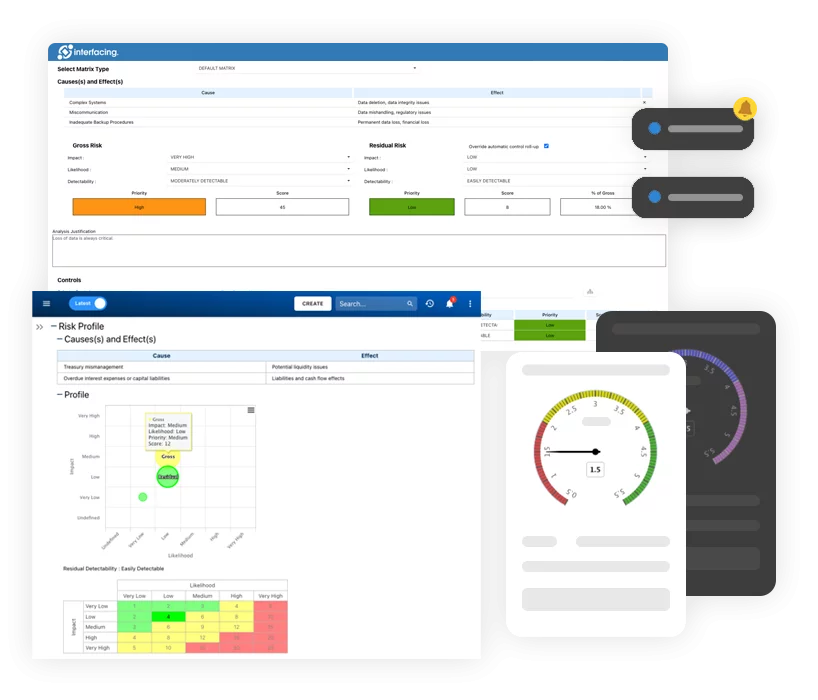
Lorsqu’une exigence réglementaire évolue, Interfacing permet aux organisations de comprendre non seulement qu’un changement est intervenu, mais également où ce changement est susceptible d’avoir un impact opérationnel. La plateforme relie les exigences aux processus qu’elles régissent, aux contrôles qui garantissent la conformité, aux documents qui définissent leur mise en œuvre, aux personnes chargées de les appliquer, aux systèmes concernés, aux risques pouvant nécessiter une réévaluation, ainsi qu’aux formations ou justificatifs requis pour mener à bien la réponse.
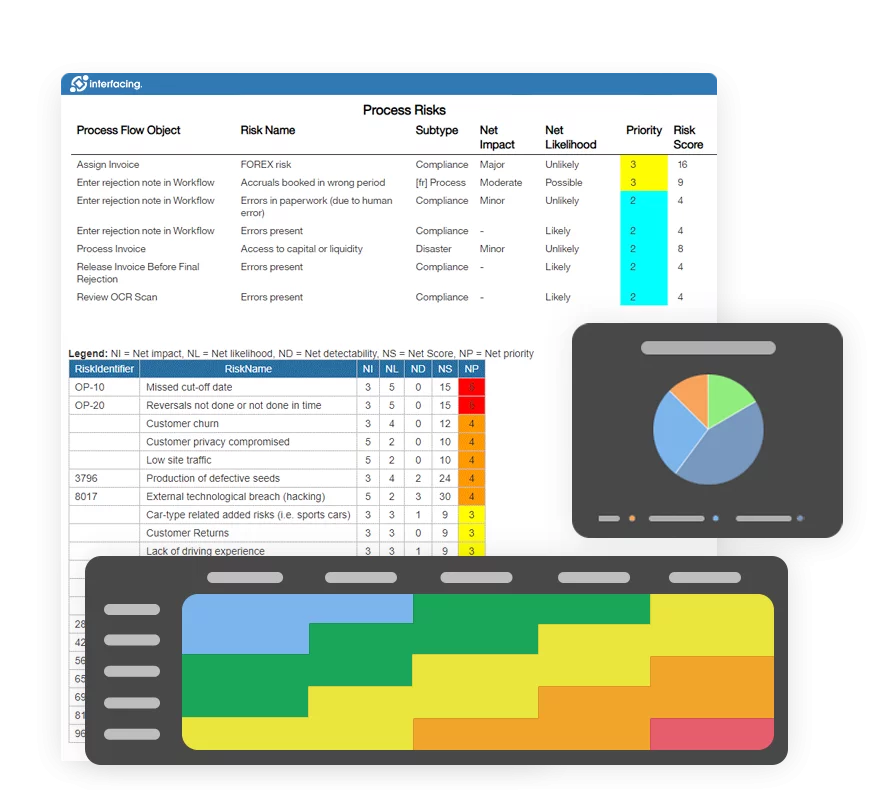
Cela offre aux organisations une base plus solide pour la gestion des changements réglementaires, car l’analyse d’impact est liée à de véritables dépendances opérationnelles plutôt qu’à des documents ou des feuilles de calcul isolés.
Interfacing aide également les organisations à passer de l’analyse à une exécution encadrée. Les demandes de modification, les révisions, les validations, les signatures numériques, le contrôle des versions, les notifications, les formations, les confirmations de lecture, les pistes d’audit et les activités de mise en œuvre peuvent toutes être gérées au sein d’un même environnement connecté. Cela assure la traçabilité depuis le changement réglementaire initial jusqu’aux mesures prises en réponse.
La valeur ajoutée plus large réside dans le fait qu’Interfacing combine les fonctionnalités DTO, BPM, QMS, GRC, le contrôle des documents, la gestion des risques, la gestion réglementaire et l’automatisation des flux de travail « low-code » au sein d’une seule plateforme intégrée. Cela réduit la fragmentation engendrée par les solutions ponctuelles et offre aux équipes chargées de la conformité, de la qualité, des opérations et de la transformation un modèle opérationnel commun pour la gestion du changement.
Pour les organisations soumises à une réglementation stricte, cela signifie que les changements réglementaires peuvent devenir un processus maîtrisé, transparent et justifiable, plutôt qu’une démarche réactive.
L’Interfacing aide les organisations à :
- d’identifier les domaines dans lesquels les changements réglementaires sont susceptibles d’avoir des répercussions opérationnelles en aval
- de relier les exigences aux processus, aux contrôles, aux risques, aux systèmes, aux rôles, aux documents et à la formation
- d’utiliser des recommandations d’impact assistées par l’IA pour accélérer l’analyse tout en maintenant un contrôle humain
- lancer des workflows de changement régulés directement à partir des impacts identifiés
- assurer une traçabilité de bout en bout, de l’exigence à la mise en œuvre
- conserver des preuves, prêtes pour un audit, des décisions, des validations, des communications et de la réalisation
- évaluer les conséquences opérationnelles plus larges avant la mise en œuvre des changements
Le résultat va bien au-delà du simple suivi réglementaire.
Il s’agit d’une capacité d’intelligence réglementaire connectée, intégrée au modèle opérationnel de l’organisation, qui aide les équipes à réagir plus rapidement, à gérer le changement de manière plus cohérente et à réduire le risque qu’une exigence mise à jour passe inaperçue en aval.
Ce positionnement est pleinement étayé par vos documents IMS et DTO existants, qui mettent l’accent sur un environnement unique et régulé reliant les processus, les risques, les contrôles, les politiques, les procédures opérationnelles standard (SOP), les indicateurs clés de performance (KPI), les flux de travail, la gestion réglementaire et la visibilité sur les répercussions en aval.
Foire aux Questions
Qu’est-ce que l’analyse d’impact des changements réglementaires ?
L’analyse d’impact des changements réglementaires permet de déterminer quelles parties d’une organisation sont susceptibles d’être affectées lorsqu’une loi, une norme, un règlement ou une exigence réglementaire évolue. Cela peut concerner les processus, les procédures, les contrôles, les risques, les systèmes, les rôles des collaborateurs, les exigences en matière de formation, les dossiers et les preuves de conformité.
Comment un DTO aide-t-il à gérer les changements réglementaires ?
Un jumeau numérique d’organisation établit un lien entre les exigences réglementaires et les éléments opérationnels qui les mettent en œuvre. Cela permet aux équipes d’identifier les dépendances et d’évaluer les répercussions en aval lorsque les exigences évoluent.
La veille réglementaire est-elle identique à l’analyse d’impact réglementaire ?
Non. La veille réglementaire identifie les exigences nouvelles ou révisées. L’analyse d’impact évalue ce que ces changements impliquent pour les processus, les contrôles, les documents, les risques, les systèmes, les personnes et les autres dépendances opérationnelles de l’organisation.
L’IA peut-elle déterminer automatiquement l’impact d’un changement réglementaire ?
Une analyse assistée par l’IA peut aider à identifier les dépendances possibles, à comparer les informations et à recommander les domaines potentiellement concernés. Les responsables humains chargés de la réglementation, de la qualité, des processus et des opérations doivent valider ces recommandations et restent responsables de leur interprétation et de leur validation.
Pourquoi les relations entre les processus sont-elles importantes pour la conformité réglementaire ?
Les réglementations sont mises en œuvre par le biais de processus opérationnels. Établir un lien entre les exigences réglementaires et les processus permet de mieux comprendre quelles procédures, quels contrôles, quelles responsabilités, quels systèmes, quels risques, quelles formations et quelles preuves contribuent à la conformité.
Un DTO peut-il aider à évaluer différentes réponses à un changement réglementaire ?
Oui. Lorsque le modèle opérationnel inclut les processus, les ressources, les contrôles, les risques, les systèmes et les relations de performance, les tests de scénarios peuvent aider les organisations à examiner comment différents choix de mise en œuvre peuvent affecter les opérations avant que les changements ne soient approuvés.
Que se passe-t-il une fois qu’un impact a été identifié ?
Un processus de changement réglementaire bien encadré permet d’attribuer les éléments concernés à des responsables, de lancer des demandes de changement, de coordonner les examens et les validations, de mettre à jour les informations contrôlées, de déclencher des formations ou de recueillir des confirmations de lecture, et de conserver les preuves attestant que la mise en œuvre a bien eu lieu.
Quelle est la différence entre un référentiel réglementaire et l’intelligence réglementaire ?
Un référentiel réglementaire stocke les exigences. L’intelligence réglementaire relie ces exigences au contexte organisationnel afin que les équipes puissent en comprendre la signification, les dépendances, les impacts, les responsabilités et les actions requises.
Pourquoi choisir Interfacing?
Avec plus de deux décennies de logiciels d'IA, de qualité, de processus et de conformité, Interfacing continue d'être un leader dans l'industrie. À ce jour, nous avons servi plus de 500+ entreprises de classe mondiale et des sociétés de conseil en gestion de toutes les industries et de tous les secteurs. Nous continuons à fournir des solutions numériques, cloud et IA qui permettent aux organisations d'améliorer, de contrôler et de moderniser leurs processus tout en allégeant le fardeau de la conformité réglementaire et des programmes de gestion de la qualité.
Pour en savoir plus ou discuter de la manière dont Interfacing peut aider votre organisation, veuillez remplir le formulaire ci-dessous.

Documentation : Piloter la transformation, la gouvernance et le contrôle
• Obtenez des informations complètes et en temps réel sur vos opérations.
• Améliorez la gouvernance, l'efficacité et la conformité.
• Assurez une conformité fluide avec les normes réglementaires.

eQMS : Automatiser les workflows de qualité et de conformité & rapports
• Simplifiez la gestion de la qualité avec des workflows automatisés et une traçabilité continue.
• Standardisez la gestion des CAPA, des audits fournisseurs, de la formation et des workflows associés.
• Transformez la documentation en informations exploitables pour la Qualité 4.0.

Développement rapide d'applications low-code : Accélérer la transformation numérique
• Créez rapidement des applications personnalisées et évolutives.
• Réduisez le temps et les coûts de développement.
• Adaptez-vous rapidement pour répondre aux besoins évolutifs des clients et de votre entreprise.
L’IA pour transformer votre entreprise !
Conçus pour optimiser les opérations, l'efficacité et renforcer la conformité. Découvrez nos solutions alimentés par l’IA :
• Répondre aux questions des employés.
• Transformer des vidéos en processus.
• Recommander des améliorations de processus et des impacts réglementaires.
• Générer des formulaire, processus, risques, réglementations, KPIs, et bien plus.
• Fragmenter les normes réglementaires

Demandez une démo gratuite
Documentez, analysez, améliorez, numérisez et surveillez vos processus, vos risques, vos exigences réglementaires et vos indicateurs de performance au sein du système de gestion intégré Digital Twin d’Interfacing, l’Enterprise Process Center®!
Approuvé par nos clients à travers le monde !
Plus de 400 entreprises de classe mondiale et cabinets de conseil en gestion.


INTEGRATION
Approuvé par les nos clients dans le monde entier !
Plus de 400 entreprises de classe mondiale et cabinets de conseil en gestion.