Passer au contenu principal

Interfacing

sales@interfacing.com

La mise en conformité échoue rarement parce qu’une organisation ignore l’existence d’une réglementation, d’une norme, d’une politique ou d’une obligation contractuelle. Le véritable défi consiste à démontrer comment cette obligation est réellement mise en œuvre au sein de l’organisation.

Un jumeau numérique d’organisation ( DTO) dédié à la conformité change cette perspective. Au lieu de considérer la conformité comme un ensemble d’exigences, de documents et de preuves d’audit, un jumeau numérique d’organisation relie les obligations aux processus, contrôles, rôles, systèmes, procédures, formations et dossiers grâce auxquels la conformité est réellement assurée.

La conformité réside dans la mise en œuvre, et non dans l’exigence

La plupart des organisations disposent de systèmes permettant de stocker les exigences réglementaires.

Elles peuvent gérer des bibliothèques réglementaires, des politiques, des registres de conformité, des tableurs, des référentiels de documents ou des applications spécialisées. Ces outils permettent de répondre à une question importante :

Que sommes-nous tenus de faire ?

Mais ce n’est qu’un début.

Les dirigeants, les responsables de la conformité et les auditeurs ont finalement besoin de réponses à des questions bien plus complexes.

Quels processus répondent à cette exigence ? Quels contrôles permettent de la faire respecter ? Qui est responsable de ces contrôles ? Quelles procédures indiquent aux collaborateurs ce qu’ils doivent faire ? Quels systèmes prennent en charge ce processus ? Quelle formation est nécessaire ? Quels documents prouvent que l’activité a bien eu lieu ? Et que se passe-t-il si l’un de ces éléments venait à changer ?

C’est là que la conformité devient un enjeu lié au modèle opérationnel.

Un jumeau numérique d’une organisation relie les processus aux capacités, aux rôles, aux ressources, aux systèmes, aux risques, aux contrôles, aux réglementations, aux politiques, aux événements liés à la qualité, aux indicateurs de performance et à d’autres éléments opérationnels. Ce modèle interconnecté fournit le contexte nécessaire pour faire évoluer la conformité au-delà d’un simple référentiel statique d’exigences.

En quoi consiste exactement le rôle d’un DTO en matière de conformité ?

Un DTO de conformité établit une traçabilité entre une obligation et les mécanismes opérationnels mis en œuvre pour y satisfaire.

Au lieu de se contenter d’enregistrer qu’une exigence s’applique, l’organisation peut modéliser la manière dont cette exigence est mise en œuvre, qui en est responsable, quels contrôles la soutiennent, où les preuves sont générées et quelles autres parties de l’organisation en dépendent.

Cette distinction est importante.

Une exigence peut stipuler qu’une activité particulière doit être contrôlée, examinée, documentée, conservée ou évaluée périodiquement. Le simple fait de savoir que cette exigence existe ne prouve pas que l’organisation s’y conforme.

La conformité devient défendable lorsque l’organisation est en mesure de retracer l’exigence tout au long de son exécution.

L’approche de conformité des processus d’Interfacing reflète cette relation en reliant les réglementations, les procédures, les contrôles, les processus, les responsabilités, les enregistrements, les flux de travail de gouvernance et l’analyse d’impact en aval.

L’écart de conformité se situe généralement entre la politique et sa mise en œuvre

Les organisations partent souvent du principe qu’une politique ou une procédure opérationnelle standard (SOP) approuvée signifie qu’une exigence a été mise en œuvre.

Ce n’est pas forcément le cas.

Une procédure peut être parfaitement maîtrisée dans un système de gestion documentaire alors même que le processus sous-jacent évolue autour d’elle. Un système peut être remplacé. Les responsabilités peuvent changer. Un contrôle peut devenir inefficace. Un fournisseur peut changer. Des collaborateurs peuvent occuper de nouvelles fonctions sans avoir suivi la formation appropriée.

Le document peut toujours sembler conforme.

Mais l’opération, elle, ne l’est peut-être plus.

Cela explique pourquoi le contrôle des documents ne peut à lui seul garantir une conformité totale. La conformité dépend des relations entre la documentation et la mise en œuvre.

Un jumeau numérique d’une organisation rend ces relations explicites.

Par exemple, une exigence réglementaire peut être reliée à une politique, la politique à un processus métier, le processus à des contrôles individuels, les contrôles aux rôles responsables et aux systèmes de soutien, et ces rôles à la formation requise. Les enregistrements générés lors de l’exécution deviennent alors la preuve que l’exigence est respectée.

Le modèle ainsi obtenu ne se contente pas de refléter ce que l’organisation avait l’intention de mettre en œuvre. Il crée une structure traçable permettant de déterminer si la conformité a effectivement été mise en œuvre.

La traçabilité redéfinit la question de la conformité

Les programmes de conformité traditionnels posent souvent la question suivante :

« Sommes-nous en conformité avec cette exigence ? »

Un DTO encourage à se poser une série de questions plus pertinentes.

Où cette exigence est-elle mise en œuvre ? Quels contrôles garantissent sa conformité ? Quels processus dépendent de ces contrôles ? Qui en est responsable ? Quels éléments prouvent son efficacité ? Quelles obligations en aval pourraient être affectées si un changement intervenait ?

Il s’agit d’un changement significatif, car la conformité cesse d’être représentée comme un statut binaire.

Elle devient un réseau de relations opérationnelles pouvant être examiné, géré, surveillé et amélioré.

Cela permet également de détecter les faiblesses plus tôt.

Si une exigence n’est associée à aucun contrôle, il peut y avoir une lacune de conception. Si un contrôle n’a pas de responsable désigné, il existe une lacune de gouvernance. Si une procédure change mais que la formation concernée n’a pas été réattribuée, il peut y avoir une lacune de mise en œuvre. Si les preuves requises ne peuvent être localisées, il peut y avoir une lacune d’assurance.

Le DTO rend ces relations visibles avant qu’elles ne doivent être reconstituées lors d’un audit ou d’une enquête.

Il devient plus facile de gérer les changements réglementaires

La mise en conformité devient particulièrement difficile lorsque la réglementation évolue.

Une exigence révisée n’affecte que rarement un seul document. Elle peut avoir des répercussions sur les politiques, les procédures opérationnelles standard (SOP), les contrôles, les configurations système, les formulaires, la formation, les exigences imposées aux fournisseurs, le reporting, la conservation des documents ou les procédures d’audit.

C’est pourquoi l’analyse d’impact d’un changement réglementaire repose si fortement sur les relations déjà modélisées au sein de l’environnement opérationnel. Si la relation entre une exigence et un processus n’a jamais été consignée, il devient beaucoup plus difficile d’identifier de manière fiable ce processus comme étant concerné.

Une DTO axée sur la conformité apporte donc une valeur ajoutée avant et après le changement réglementaire.

Avant le changement, il établit la traçabilité.

Une fois le changement mis en œuvre, ces relations constituent la base de l’analyse d’impact, des demandes de modification, de la réévaluation, de la révision des documents, de la nouvelle formation, des tests et de la collecte de preuves.

Les preuves de conformité doivent être générées par le système de travail

Une autre faiblesse des programmes de conformité traditionnels réside dans la séparation entre l’exécution du travail et la preuve que ce travail a bien été effectué.

Les preuves sont souvent rassemblées a posteriori.

On recherche les e-mails. On réalise des captures d’écran. On exporte les rapports de formation. On récupère les documents. On contacte les responsables des contrôles. Les données issues de plusieurs applications sont rassemblées peu avant un audit.

L’organisation est peut-être conforme, mais le prouver devient un exercice de reconstitution coûteux.

Une plateforme DTO connectée modifie ce modèle en associant les preuves au contexte opérationnel qui les a générées.

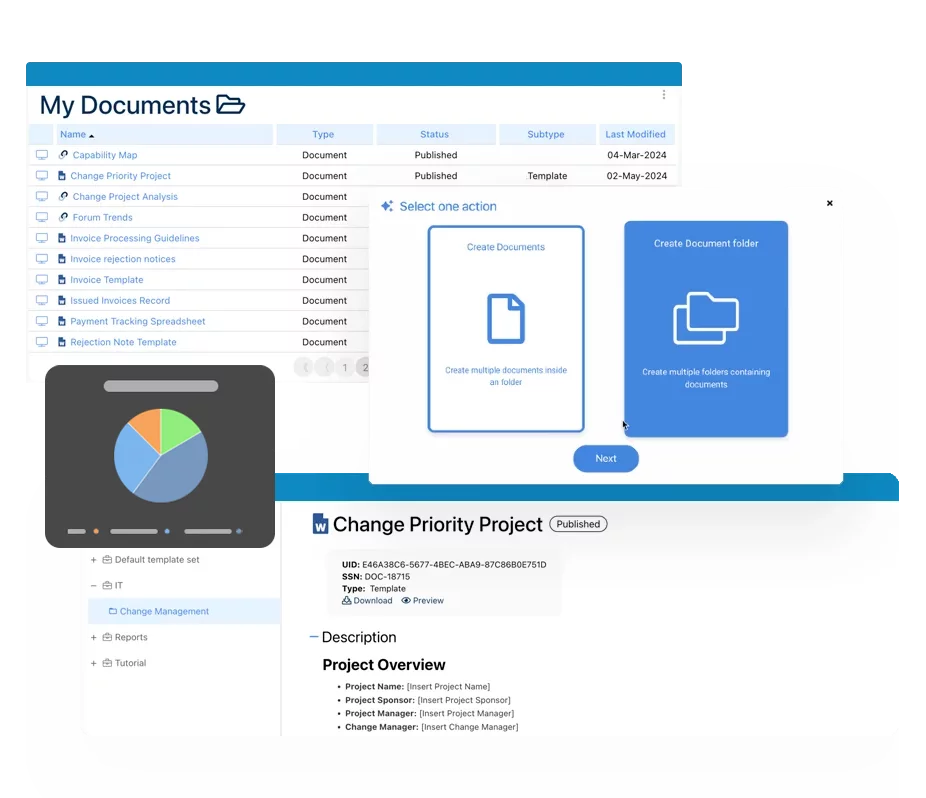
Les documents contrôlés peuvent conserver les informations relatives à leur propriétaire, à l’historique des versions, ainsi qu’au statut de révision et d’approbation. Les dossiers de formation peuvent être associés aux rôles et aux procédures. Les résultats d’audit peuvent être directement reliés aux exigences, aux processus, aux risques, aux contrôles, aux constatations et aux mesures correctives. Les événements liés à la qualité et les actions correctives et préventives (CAPA) peuvent être rattachés à l’environnement opérationnel concerné.

Le système eQMS d’Interfacing, par exemple, relie les documents contrôlés, les flux de travail tout au long du cycle de vie, les dossiers, les formations et les activités de qualité associées, plutôt que de les traiter comme des fonctions administratives isolées. Découvrez les fonctionnalités de l’eQMS d’Interfacing

Ainsi, les preuves de conformité font partie intégrante de l’exécution des processus, plutôt que d’être constituées séparément pour satisfaire un auditeur.

La conformité continue exige davantage qu’une simple surveillance continue

L’expression « conformité continue » est parfois interprétée principalement comme désignant des tableaux de bord, des alertes ou une surveillance automatisée.

Ces fonctionnalités sont utiles, mais la surveillance d’informations isolées ne résout pas le problème sous-jacent.

Avant qu’une organisation puisse surveiller la conformité de manière intelligente, elle doit comprendre ce qui doit être mis en relation.

Un indicateur de conformité doit se rapporter à quelque chose. Un contrôle doit protéger contre un risque spécifique ou répondre à une obligation particulière. Un résultat d’audit a besoin d’un contexte opérationnel. Le statut d’une formation est important car un poste implique l’exécution de tâches réglementées. Un document est important car un processus repose sur ses instructions.

Ce sont ces relations qui donnent un sens aux données.

C’est là que le DTO revêt une importance particulière. Il fournit le contexte opérationnel dans lequel la surveillance, l’analyse, l’exploration des processus, l’analyse assistée par l’IA et la révision humaine peuvent être mises en œuvre.

Évaluation réaliste de la situation par la direction

Si le statut de conformité dépend de personnes qui combinent manuellement des informations issues de registres réglementaires, de référentiels de processus, de systèmes de gestion documentaire, de plateformes de formation, d’outils de gestion des risques, de tableurs et d’applications d’audit, l’organisation ne dispose pas d’une visibilité continue sur la conformité. Elle dispose d’informations de conformité dispersées.

Cette distinction est importante, car la charge liée à la reconstitution de ces relations apparaît dès qu’une exigence change, qu’un contrôle échoue, qu’un incident se produit ou qu’un auditeur demande des preuves.

Une DTO réduit ce problème de reconstitution en intégrant ces relations au cœur même du modèle opérationnel.

La préparation à l’audit devient un résultat du modèle

La préparation à l’audit ne doit pas commencer au moment où celui-ci est annoncé.

Lorsque les obligations de conformité sont déjà associées aux processus, aux contrôles, aux politiques, aux rôles, à la formation, aux preuves et aux mesures correctives, une grande partie du contexte dont l’auditeur a besoin existe déjà.

Les fonctionnalités de gestion des audits d’Interfacing relient les audits aux exigences réglementaires, à l’exécution des processus, à l’efficacité des contrôles, à l’exposition aux risques, à la formation, à la documentation, aux preuves, aux constatations, aux mesures correctives (CAPA) et à d’autres workflows de correction.

Cela n’élimine pas pour autant la nécessité d’une préparation à l’audit ni du jugement humain.

Cela modifie simplement le lieu où le travail est effectué.

Au lieu de devoir réaffirmer à chaque audit qu’elle respecte les règles, l’organisation entretient ces relations tout au long de son activité courante.

Comment Interfacing contribue à faire de la conformité une capacité opérationnelle

L’approche d’Interfacing va au-delà du simple stockage des réglementations ou de l’automatisation de tâches de conformité isolées.

Le système de gestion intégré d’Interfacing crée un environnement régulé où les processus, les exigences réglementaires, les politiques, les procédures opérationnelles standard (SOP), les risques, les contrôles, les rôles, les systèmes, les documents, les formations, les audits, les événements liés à la qualité, les actions correctives et préventives (CAPA), les preuves et les informations de performance peuvent être reliés au sein d’un même modèle opérationnel.

Cela constitue le fondement d’un jumeau numérique d’une organisation axée sur la conformité.

La valeur pratique réside dans la capacité à suivre la conformité depuis l’obligation jusqu’à sa mise en œuvre et à la justification.

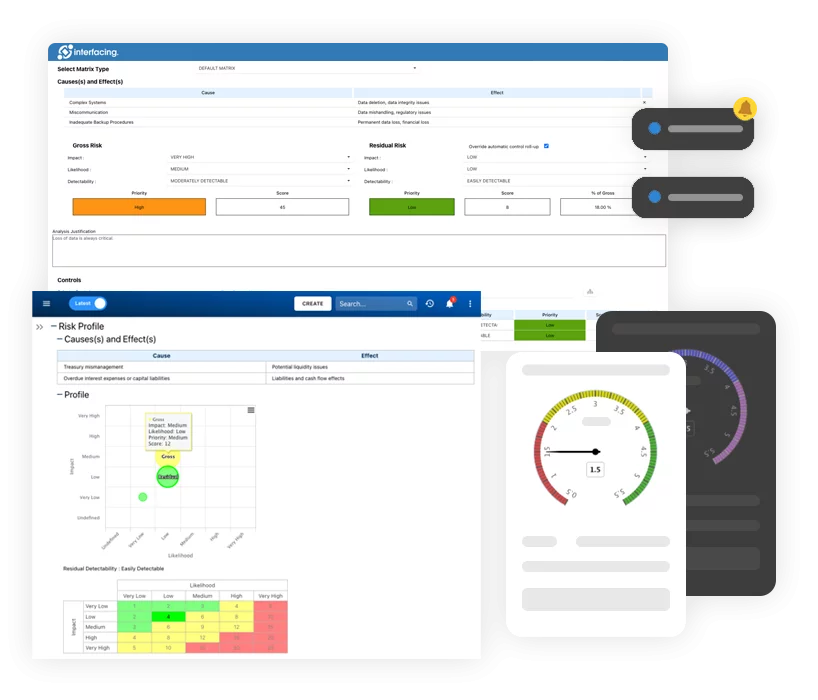
Une exigence réglementaire peut être mise en correspondance avec les processus qu’elle régit. Ces processus peuvent être associés à des risques et à des contrôles. Les contrôles peuvent se voir attribuer une responsabilité et des critères d’évaluation. Les procédures et les documents contrôlés peuvent suivre des workflows structurés de révision, d’approbation, de publication, de révision et de modification. Les exigences en matière de formation peuvent s’appliquer aux rôles et procédures concernés. Les constatations d’audit et les incidents liés à la qualité peuvent donner lieu à des mesures correctives, à des actions correctives et préventives (CAPA), à une nouvelle formation, à une réévaluation des risques ou à des modifications de documents.

Interfacing prend également en charge l’analyse d’impact assistée par l’IA, ce qui permet aux équipes d’identifier les processus, contrôles, documents, rôles et autres dépendances susceptibles d’être affectés en cas de modification des exigences ou des conditions d’exploitation. Il incombe toujours aux responsables humains d’évaluer ces recommandations, d’approuver les changements et de déterminer si la conformité a été correctement maintenue.

Cette approche va donc au-delà de la simple automatisation de la conformité.

Il s’agit d’une architecture de conformité.

Au lieu de demander aux équipes de prouver leur conformité en rassemblant des informations provenant de systèmes disparates, Interfacing fournit la structure nécessaire pour que la conformité soit conçue, mise en œuvre, pilotée, surveillée, modifiée et justifiée au sein d’un même environnement connecté. Cela offre aux responsables de la conformité une traçabilité renforcée, aux responsables de la qualité un contexte opérationnel plus clair, et aux dirigeants une vision plus solide de la manière dont les obligations se traduisent en pratiques commerciales concrètes.

Qu’est-ce qu’un DTO de conformité ?

Un DTO de conformité est un jumeau numérique d’une organisation qui relie les exigences réglementaires et stratégiques aux processus, contrôles, rôles, systèmes, procédures, formations et preuves utilisés pour y répondre. Il offre une vision opérationnelle de la conformité plutôt que de traiter les exigences comme des enregistrements isolés.

Comment un jumeau numérique d’une organisation favorise-t-il la conformité réglementaire ?

Un DTO facilite la conformité réglementaire en modélisant les relations entre les exigences et les entités de l’organisation chargées de leur mise en œuvre. Cela permet d’assurer la traçabilité, l’analyse d’impact, la responsabilisation, la gouvernance, le suivi et la gestion des preuves tout au long du cycle de vie de la conformité.

En quoi un DTO diffère-t-il d’un logiciel de gestion de la conformité ?

Les logiciels de conformité traditionnels peuvent se concentrer principalement sur les exigences, les évaluations, les contrôles ou le reporting. Un DTO étend la conformité à l’ensemble du modèle opérationnel en reliant les obligations aux processus, aux personnes, aux systèmes, aux risques, aux documents, à la formation, aux performances et aux preuves opérationnelles.

Une DTO peut-elle faciliter l’adaptation aux changements réglementaires ?

Oui. Lorsque les exigences sont reliées aux processus internes, aux contrôles, aux documents, aux systèmes, aux rôles et aux formations, une DTO peut faciliter l’analyse d’impact en cas de modification de la réglementation. Les équipes peuvent ainsi identifier les éléments opérationnels potentiellement concernés et faire passer les changements nécessaires par les workflows de gouvernance.

Une DTO remplace-t-elle un système GRC ou un système de gestion de la qualité (QMS) ?

Pas nécessairement. L’objectif n’est pas simplement de remplacer des fonctionnalités individuelles. Une DTO fournit le contexte opérationnel interconnecté dans lequel la qualité, la GRC, la conformité, la gestion des processus, les documents, les risques, les contrôles et d’autres informations opérationnelles peuvent fonctionner de concert. L’IMS d’Interfacing intègre ces fonctionnalités au sein d’une seule plateforme régie par des règles.

Comment une DTO améliore-t-elle la préparation aux audits ?

Un DTO améliore la préparation aux audits en assurant la traçabilité entre les exigences, les contrôles, les processus, les rôles responsables, les formations, les documents, les preuves, les constatations et les mesures correctives. Les auditeurs et les équipes internes peuvent suivre ces relations sans avoir à les reconstituer manuellement pour chaque audit.

L’IA peut-elle être utilisée dans un DTO à des fins de conformité ?

Oui. L’analyse assistée par l’IA peut aider à identifier les dépendances, à évaluer les impacts potentiels des changements, à mettre en évidence les lacunes et à recommander les domaines nécessitant un examen. Il incombe toutefois aux responsables humains d’interpréter le contexte réglementaire, d’évaluer les recommandations, d’approuver les changements qui en découlent et de confirmer la conformité.

Pourquoi choisir Interfacing?


Avec plus de deux décennies de logiciels d'IA, de qualité, de processus et de conformité, Interfacing continue d'être un leader dans l'industrie. À ce jour, nous avons servi plus de 500+ entreprises de classe mondiale et des sociétés de conseil en gestion de toutes les industries et de tous les secteurs. Nous continuons à fournir des solutions numériques, cloud et IA qui permettent aux organisations d'améliorer, de contrôler et de moderniser leurs processus tout en allégeant le fardeau de la conformité réglementaire et des programmes de gestion de la qualité.

Pour en savoir plus ou discuter de la manière dont Interfacing peut aider votre organisation, veuillez remplir le formulaire ci-dessous.

Documentation : Piloter la transformation, la gouvernance et le contrôle

• Obtenez des informations complètes et en temps réel sur vos opérations.
• Améliorez la gouvernance, l'efficacité et la conformité.
• Assurez une conformité fluide avec les normes réglementaires.

eQMS : Automatiser les workflows de qualité et de conformité & rapports

• Simplifiez la gestion de la qualité avec des workflows automatisés et une traçabilité continue.
• Standardisez la gestion des CAPA, des audits fournisseurs, de la formation et des workflows associés.
• Transformez la documentation en informations exploitables pour la Qualité 4.0.

Développement rapide d'applications low-code : Accélérer la transformation numérique

• Créez rapidement des applications personnalisées et évolutives.
• Réduisez le temps et les coûts de développement.
• Adaptez-vous rapidement pour répondre aux besoins évolutifs des clients et de votre entreprise.


L’IA pour transformer votre entreprise !

Conçus pour optimiser les opérations, l'efficacité et renforcer la conformité. Découvrez nos solutions alimentés par l’IA :
• Répondre aux questions des employés.
• Transformer des vidéos en processus.
• Recommander des améliorations de processus et des impacts réglementaires.
• Générer des formulaire, processus, risques, réglementations, KPIs, et bien plus.
• Fragmenter les normes réglementaires

Apprenez-en plus sur l'IA avec EPC
Contactez-nous

Demandez une démo gratuite

Documentez, analysez, améliorez, numérisez et surveillez vos processus, vos risques, vos exigences réglementaires et vos indicateurs de performance au sein du système de gestion intégré Digital Twin d’Interfacing, l’Enterprise Process Center®!

Approuvé par nos clients à travers le monde !

Plus de 400 entreprises de classe mondiale et cabinets de conseil en gestion.

INTEGRATION

Approuvé par les nos clients dans le monde entier !

Plus de 400 entreprises de classe mondiale et cabinets de conseil en gestion.