Passer au contenu principal

Interfacing

sales@interfacing.com

La gestion des risques devient difficile lorsque ceux-ci sont répertoriés séparément des activités qui les génèrent.

Un jumeau numérique d’une organisation modifie cette relation. Au lieu de considérer les risques comme des entrées isolées dans un registre, les organisations peuvent relier les risques aux processus, aux contrôles, aux systèmes, aux rôles, aux fournisseurs, aux indicateurs de performance et aux dépendances opérationnelles. Il n’en résulte pas simplement un meilleur reporting des risques. Il s’agit d’une vision plus réaliste des domaines où les risques

La gestion des risques se heurte à un problème de contexte

La plupart des organisations ne manquent pas de risques identifiés.

Elles sont confrontées à des risques opérationnels, des risques de conformité, des risques liés aux fournisseurs, des risques de cybersécurité, des risques liés à la qualité, des risques financiers, des risques liés à la continuité d’activité et des risques stratégiques. Les équipes chargées de la gestion des risques les évaluent, leur attribuent une note, désignent des responsables et les examinent selon des calendriers établis.

Le plus grand défi consiste à comprendre ce que ces risques signifient réellement au sein de l’environnement opérationnel.

Prenons un exemple aussi courant que la défaillance d’un fournisseur.

Un registre des risques à l’échelle de l’entreprise peut attribuer à la défaillance d’un fournisseur une probabilité, un impact, un responsable et une stratégie d’atténuation. Mais l’exposition réelle peut varier considérablement selon le fournisseur, le produit, le processus, le site, l’engagement client ou l’exigence réglementaire concernés.

Un même risque peut donc être relativement mineur dans un processus et critique dans un autre.

Un jumeau numérique d’une organisation fournit la structure nécessaire pour comprendre cette différence, car il représente les relations entre les éléments qui assurent le fonctionnement de l’organisation. Selon Interfacing, un jumeau numérique d’organisation (DTO) est une représentation interconnectée des processus, des rôles, des contrôles, des documents, des risques, des systèmes et des relations de gouvernance, plutôt qu’une simple couche de visualisation ou de reporting.

Cette distinction revêt une importance particulière pour la gestion des risques.

Un registre des risques vous indique en quoi consiste le risque. Un DTO montre où il est pertinent.

Un registre des risques traditionnel reste utile. Le problème survient lorsqu’il devient le principal modèle à travers lequel l’organisation appréhende le risque.

Nous avons examiné cette limite séparément dans l’article « Pourquoi les registres des risques échouent sans contexte de processus ». Un registre des risques peut identifier une menace, attribuer la responsabilité et consigner le risque inhérent ou résiduel. Ce qu’il ne parvient souvent pas à montrer, c’est l’environnement opérationnel complet qui entoure ce risque.

Un DTO apporte ce contexte.

Un risque peut être relié au processus dans lequel il apparaît, au contrôle destiné à l’atténuer, au système qui soutient ce processus, à la personne responsable du contrôle, à la procédure opérationnelle standard (SOP) régissant son exécution, à l’exigence réglementaire à l’origine du contrôle et aux indicateurs de performance indiquant si les conditions se détériorent.

La question ne se pose donc plus ainsi :

« Quel est notre score de risque ? »

à :

Où ce risque se manifeste-t-il, quels sont les facteurs qui l’influencent, quels contrôles nous protègent et que se passe-t-il si la situation venait à changer ?

Il s’agit là d’une question de gouvernance bien plus utile.

Le risque fait partie intégrante du modèle opérationnel ; il ne s’agit pas d’une couche distincte

L’une des principales faiblesses de la gestion des risques d’entreprise réside dans le fait que le risque est souvent géré séparément de l’environnement opérationnel qui le génère. Les équipes chargées des risques tiennent à jour des registres des risques et des cadres d’évaluation, les équipes opérationnelles documentent les flux de travail, les équipes qualité gèrent les écarts et les actions correctives et préventives (CAPA), les équipes de conformité assurent le suivi des obligations, et le service informatique gère les applications et les contrôles techniques. Chaque fonction peut être bien gérée en soi, mais les relations entre elles peuvent rester difficiles à cerner.

Cette séparation est importante car le risque se limite rarement à une seule fonction. Un contrôle peut dépendre d’un système particulier, un processus réglementé peut reposer sur un fournisseur spécifique, ou un problème de qualité peut mettre en évidence des faiblesses au niveau de la formation, de la documentation, de la responsabilité ou de la conception des processus. Lorsque ces relations sont gérées dans des systèmes ou des référentiels distincts, la compréhension de l’impact global d’un changement nécessite souvent une analyse manuelle impliquant plusieurs équipes.

Un jumeau numérique d’une organisation répond à ce défi en intégrant le risque au sein du même modèle opérationnel que les processus, les systèmes, les rôles, les contrôles, les réglementations, les politiques, les événements liés à la qualité et les indicateurs de performance qui l’influencent. L’approche DTO d’Interfacing utilise son système de gestion intégré pour relier ces éléments, afin que les informations opérationnelles et de performance puissent être évaluées dans leur contexte plutôt que considérées comme un ensemble de données sans lien entre elles.

Cela revêt une importance particulière en période de changement. La refonte d’un processus, le remplacement d’un système, le changement de fournisseur, la modification d’un contrôle, la révision d’une exigence réglementaire ou la perte d’une ressource clé peuvent tous modifier l’exposition de l’organisation aux risques. Un modèle opérationnel interconnecté rend ces interdépendances visibles, aidant ainsi les décideurs à comprendre non seulement ce qui a changé, mais aussi où les conséquences pourraient se faire sentir ailleurs dans l’organisation.

Un DTO permet de mettre en évidence les dépendances en matière de risques

C’est là que le jumeau numérique prend toute sa valeur.

L’objectif n’est pas simplement de créer davantage de liens entre les données. Il s’agit de rendre ces dépendances suffisamment compréhensibles pour que les dirigeants puissent en évaluer les conséquences avant d’agir.

Supposons qu’un remplacement soit prévu pour une application critique.

Du point de vue informatique, le projet peut sembler simple. Or, cette application pourrait prendre en charge des processus réglementés, générer des éléments probants d’audit, appliquer des contrôles, conserver les enregistrements requis ou fournir des données utilisées par des indicateurs de risque.

Son remplacement pourrait donc avoir des répercussions sur :

  • processus opérationnels et responsabilités
  • contrôles préventifs ou de détection
  • obligations de conformité
  • procédures et formation
  • exigences en matière de continuité des activités
  • éléments probants d’audit
  • KRI, KCI et KPI
  • calculs des risques résiduels

Un DTO connecté facilite l’identification de ces relations avant que le changement ne soit approuvé.

L’approche de modélisation des dépendances d’Interfacing s’articule autour de ce principe. Les processus, les documents, les réglementations, les risques, les contrôles, les rôles, les systèmes, les formations, les événements liés à la qualité et les indicateurs de performance peuvent être mis en relation au sein du modèle opérationnel, ce qui permet d’évaluer les impacts en amont et en aval plutôt que de les reconstituer après un incident.
La gestion des risques s’inscrit ainsi dans le cadre de la gouvernance du changement.

De l’évaluation périodique des risques à la prise de conscience continue des risques

Les programmes de gestion des risques traditionnels s’articulent souvent autour d’examens programmés. Les risques peuvent être réévalués chaque trimestre, chaque année ou à la suite d’un événement majeur, les cotes actualisées et les plans d’atténuation étant consignés à chaque étape. Cette approche offre une structure, mais elle peut également créer un décalage entre ce qui se passe au niveau opérationnel et le moment où le profil de risque est officiellement réexaminé.

Pour les organisations évoluant dans des environnements dynamiques ou fortement réglementés, ce décalage a son importance. L’efficacité des contrôles peut s’affaiblir entre deux cycles d’évaluation, les performances des fournisseurs peuvent se détériorer et les exceptions aux processus peuvent commencer à s’accumuler bien avant la prochaine évaluation formelle. Au moment où une évaluation programmée a lieu, les conditions sous-jacentes peuvent déjà avoir considérablement changé.

Un jumeau numérique d’une organisation peut contribuer à réduire cet écart en établissant un lien entre le risque et les indicateurs opérationnels qui l’influencent. Les indicateurs clés de risque peuvent fournir des signes précurseurs d’une augmentation de l’exposition, tandis que les indicateurs clés de contrôle permettent de vérifier si les contrôles continuent de fonctionner comme prévu. Les données relatives aux processus, à la qualité, aux fournisseurs et à la performance peuvent apporter un contexte supplémentaire, offrant ainsi une vision plus actualisée des conditions entourant un risque.

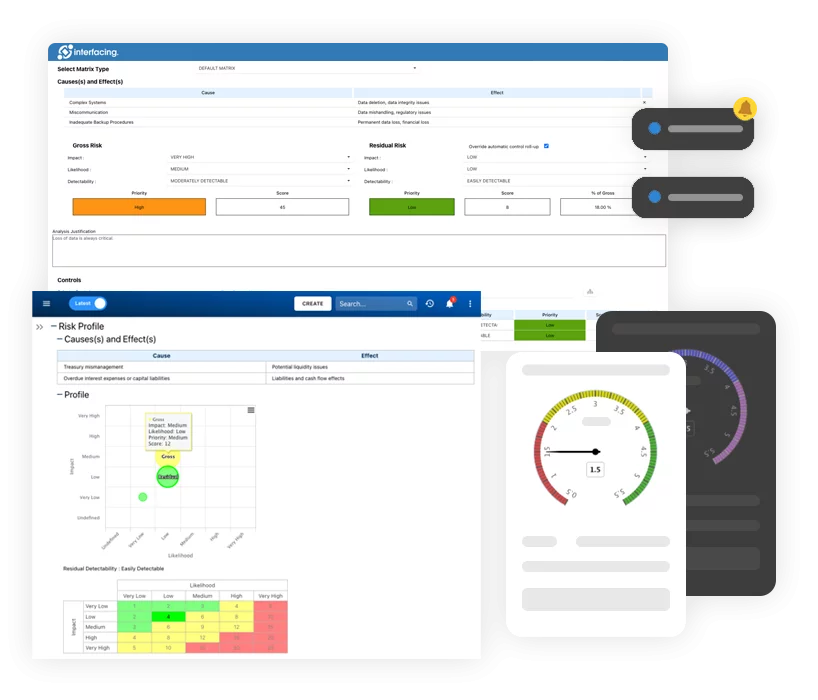
Le modèle de risques et de contrôles d’Interfacing soutient cette approche en reliant les risques et les contrôles au modèle opérationnel global, y compris les indicateurs qualitatifs et quantitatifs ainsi que les relations entre les informations relatives aux risques, aux processus et aux contrôles.

L’intérêt ne réside pas simplement dans une fréquence accrue des mesures. Il réside dans la capacité à interpréter les évolutions des données opérationnelles au regard des risques sur lesquels elles peuvent avoir une incidence. Cela permet à la gestion des risques de gagner en réactivité, la réévaluation étant motivée par des changements significatifs des conditions d’exploitation plutôt que par le seul calendrier.

Le jumeau numérique modifie également le risque résiduel

Le risque résiduel est souvent considéré comme un score mis à jour au cours d’une évaluation.

Mais si l’efficacité des contrôles ou les conditions d’exploitation évoluent, pourquoi le risque résiduel devrait-il rester inchangé jusqu’à ce que quelqu’un le réévalue manuellement ?

Un modèle plus connecté peut utiliser des indicateurs de risque, des indicateurs de contrôle et d’autres informations de performance pour fournir une image plus actuelle de l’exposition au risque.

Cela ne signifie pas pour autant qu’il faille laisser un algorithme décider de la tolérance au risque de l’organisation.

Le jugement humain reste essentiel.

Ce que la technologie peut faire, c’est mettre en évidence les éléments dont les décideurs ont besoin : évolution des indicateurs, affaiblissement des contrôles, incidents liés, processus affectés et dépendances émergentes.

Cela s’inscrit dans le cadre de l’approche plus large d’Interfacing en matière de DTO, qui intègre l’intervention humaine. L’analyse assistée par l’IA permet d’identifier les dépendances, les tendances et les impacts potentiels, tandis que les personnes restent chargées d’évaluer les compromis, d’accepter les risques et d’approuver les actions qui en découlent.

Les tests de scénarios rendent la gestion des risques plus prospective

La compréhension de l’exposition actuelle ne constitue qu’une partie d’une gestion efficace des risques. Les dirigeants ont également besoin d’un moyen d’évaluer dans quelle mesure les changements proposés pourraient modifier cette exposition avant que ceux-ci ne soient mis en œuvre.

C’est là que la simulation et les tests de scénarios apportent une valeur ajoutée supplémentaire au jumeau numérique d’une organisation. Plutôt que d’évaluer les risques uniquement après qu’une décision a été prise, un jumeau numérique d’organisation peut fournir le contexte opérationnel nécessaire pour examiner à l’avance les conséquences potentielles.

Par exemple, une organisation peut envisager de regrouper des sites, de remplacer un fournisseur essentiel ou d’automatiser une partie d’un processus réglementé. Chaque option peut sembler intéressante lorsqu’on l’examine sous l’angle des coûts, de l’efficacité ou de la transformation. Mais la décision peut également avoir des répercussions sur la capacité des processus, la couverture des contrôles, la séparation des fonctions, la capacité de reprise, la concentration des fournisseurs, les obligations réglementaires, les responsabilités des employés et les niveaux de service en aval.

Évaluer ces impacts séparément peut rendre difficile l’identification de la manière dont un changement entraîne des conséquences ailleurs. Un DTO interconnecté fournit un modèle opérationnel commun dans lequel ces interdépendances peuvent être examinées conjointement.

Cela rend les tests de scénarios utiles non seulement pour la planification opérationnelle, mais aussi pour la gouvernance des risques. Les décideurs peuvent comparer les alternatives, identifier les domaines où l’exposition au risque pourrait augmenter et comprendre quels contrôles ou dépendances pourraient nécessiter une attention particulière avant d’aller de l’avant.

En ce sens, la gestion des risques s’inscrit dans la conception même de la décision, plutôt que dans un examen effectué après que l’organisation s’est déjà engagée dans une ligne de conduite.

Évaluation réaliste de la situation par la direction

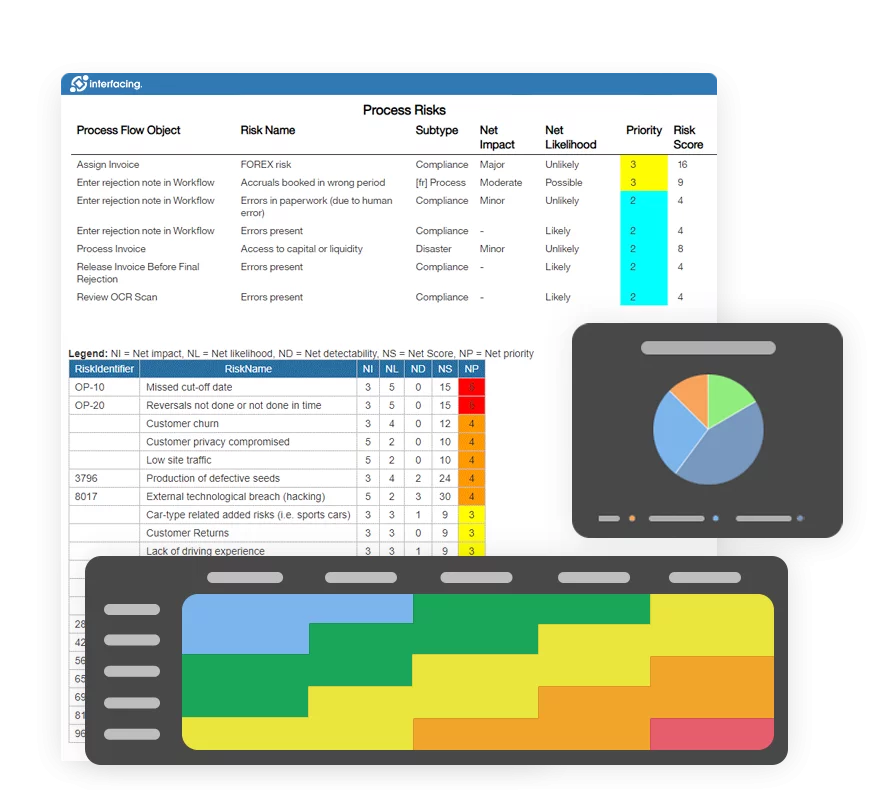
Une carte des risques permet à la direction de savoir quels risques ont été classés comme élevés, moyens ou faibles.

Elle ne peut toutefois pas vous indiquer automatiquement pourquoi l’exposition a évolué.

Cette distinction est importante.

Si les dirigeants ne peuvent pas remonter à l’origine d’un risque significatif en identifiant les processus, les systèmes, les fournisseurs, les contrôles, les responsabilités et les conditions de performance qui le génèrent, alors l’organisation dispose d’un système de reporting des risques sans véritable intelligence des risques.

Un jumeau numérique de l’organisation devrait combler cette lacune.

L’objectif n’est pas de créer un registre des risques plus sophistiqué. Il s’agit de mettre en place un modèle opérationnel permettant de comprendre les risques dans leur contexte, de les suivre à l’aide de données factuelles et de les évaluer chaque fois que l’organisation évolue.

Comment Interfacing vous aide

Le système de gestion intégré d’Interfacing fournit la base opérationnelle régie nécessaire à la création d’un jumeau numérique d’une organisation, en reliant la gestion des risques aux processus et aux entités de l’entreprise qui déterminent l’exposition opérationnelle réelle.

Plutôt que de traiter les risques indépendamment des opérations, les organisations peuvent relier les risques et les contrôles aux processus, aux rôles, aux systèmes, aux réglementations, aux politiques, aux documents, aux fournisseurs, aux événements liés à la qualité et aux indicateurs de performance.

La plateforme prend en charge la gestion des risques et des contrôles, l’évaluation axée sur les processus, les workflows de gouvernance configurables, les tableaux de bord et les analyses au sein de l’environnement IMS au sens large.

Cette approche connectée peut aider les organisations à :

  • évaluer un même risque de manière différente selon son contexte opérationnel
  • relier directement les contrôles préventifs et détectifs aux processus
  • définir les responsabilités et l’obligation de rendre compte
  • surveiller les KRI et les KCI par rapport à des seuils définis
  • enquêter sur les incidents et les événements liés à la qualité dans leur contexte de risque plus large
  • identifier les dépendances en amont et en aval lorsqu’un changement survient
  • évaluer les scénarios avant de mettre en œuvre des changements opérationnels
  • utiliser des analyses assistées par l’IA pour mettre en évidence les relations et les impacts potentiels tout en conservant l’approbation humaine

Il ne s’agit pas d’une gestion des risques fonctionnant en marge de l’organisation.

Il s’agit d’une gestion des risques qui s’inscrit au sein même du modèle numérique de l’organisation.

De la documentation des risques à l’intelligence des risques

La prochaine étape de la gestion des risques ne réside pas dans la création d’un nouveau tableau de bord.

Il s’agit d’un meilleur contexte.

Les organisations doivent non seulement comprendre quels risques ont été identifiés, mais aussi où ces risques se situent, quels contrôles les influencent, quelles preuves démontrent l’efficacité de ces contrôles et comment l’exposition au risque peut évoluer lorsque l’organisation change.

Un jumeau numérique d’une organisation fournit la structure de liaison nécessaire pour rendre cela possible.

Lorsque les processus, les risques, les contrôles, les systèmes, les personnes, les fournisseurs, les exigences et les indicateurs de performance sont représentés comme les éléments d’un même modèle opérationnel, la gestion des risques cesse d’être un simple exercice de reporting périodique.

Cela fait partie intégrante de la manière dont l’organisation se perçoit, se gère et évolue.

Qu’est-ce qu’un jumeau numérique pour la gestion des risques ?

Un jumeau numérique dédié à la gestion des risques relie les risques et les contrôles à l’environnement opérationnel dans lequel ils s’inscrivent, notamment les processus, les systèmes, les rôles, les fournisseurs, les réglementations et les indicateurs de performance. Cela permet de disposer d’un contexte opérationnel plus complet que la gestion des risques sous forme d’entrées isolées dans un registre.

En quoi un jumeau numérique d’organisation (DTO) diffère-t-il d’un registre des risques ?

Un registre des risques recense les risques identifiés, leurs responsables, leurs évaluations et les mesures d’atténuation. Un jumeau numérique d’une organisation ajoute des relations entre ces risques et les processus, contrôles, systèmes, personnes et dépendances qui influencent l’exposition réelle.

Un jumeau numérique peut-il remplacer un système de gestion des risques ?

Un jumeau numérique d’organisation ne doit pas être considéré simplement comme un substitut à un registre des risques ou à une application GRC. Sa valeur ajoutée réside dans la mise à disposition d’un modèle opérationnel interconnecté dans lequel la gestion des risques peut être intégrée à la gouvernance des processus, de la conformité, de la qualité, de la performance et du changement.

Comment un jumeau numérique d’organisation (DTO) permet-il de surveiller les risques en continu ?

Les risques peuvent être associés à des indicateurs clés de risque (KRI), à des indicateurs de contrôle, à des mesures de processus et à d’autres informations opérationnelles. L’évolution de ces indicateurs peut aider les organisations à identifier une détérioration des conditions ou des faiblesses de contrôle, plutôt que de se fier exclusivement à des réévaluations programmées.

Une DTO peut-elle calculer le risque résiduel ?

Un jumeau numérique connecté peut faciliter l’évaluation du risque résiduel en intégrant les informations évolutives relatives aux risques et aux contrôles dans le contexte opérationnel. L’acceptation des risques et les décisions qui en découlent doivent rester du ressort de décideurs humains responsables.

Comment un jumeau numérique contribue-t-il à l’atténuation des risques ?

Un DTO peut montrer où un risque survient, quels contrôles y remédient, qui est responsable de ces contrôles et quels processus, systèmes ou politiques connexes pourraient devoir être modifiés. Cela permet aux plans d’atténuation de cibler les causes opérationnelles et les dépendances associées au risque.

En quoi les tests de scénarios améliorent-ils la gestion des risques ?

Les tests de scénarios permettent aux organisations d’évaluer, avant la mise en œuvre, l’impact qu’un changement opérationnel proposé pourrait avoir sur les processus, les ressources, les contrôles, les performances et l’exposition au risque. Cela permet d’intégrer l’analyse des risques à un stade plus précoce du processus décisionnel.

Comment l’IA peut-elle soutenir la gestion des risques des DTO ?

Une analyse assistée par l’IA peut aider à identifier des relations, à détecter des tendances, à analyser les dépendances et à mettre en évidence les impacts potentiels à l’échelle du modèle opérationnel. Il revient toutefois aux décideurs humains d’interpréter ces résultats, de déterminer le seuil de tolérance au risque et d’approuver les mesures qui en découlent.

Pourquoi choisir Interfacing?


Avec plus de deux décennies de logiciels d'IA, de qualité, de processus et de conformité, Interfacing continue d'être un leader dans l'industrie. À ce jour, nous avons servi plus de 500+ entreprises de classe mondiale et des sociétés de conseil en gestion de toutes les industries et de tous les secteurs. Nous continuons à fournir des solutions numériques, cloud et IA qui permettent aux organisations d'améliorer, de contrôler et de moderniser leurs processus tout en allégeant le fardeau de la conformité réglementaire et des programmes de gestion de la qualité.

Pour en savoir plus ou discuter de la manière dont Interfacing peut aider votre organisation, veuillez remplir le formulaire ci-dessous.

Documentation : Piloter la transformation, la gouvernance et le contrôle

• Obtenez des informations complètes et en temps réel sur vos opérations.
• Améliorez la gouvernance, l'efficacité et la conformité.
• Assurez une conformité fluide avec les normes réglementaires.

eQMS : Automatiser les workflows de qualité et de conformité & rapports

• Simplifiez la gestion de la qualité avec des workflows automatisés et une traçabilité continue.
• Standardisez la gestion des CAPA, des audits fournisseurs, de la formation et des workflows associés.
• Transformez la documentation en informations exploitables pour la Qualité 4.0.

Développement rapide d'applications low-code : Accélérer la transformation numérique

• Créez rapidement des applications personnalisées et évolutives.
• Réduisez le temps et les coûts de développement.
• Adaptez-vous rapidement pour répondre aux besoins évolutifs des clients et de votre entreprise.


L’IA pour transformer votre entreprise !

Conçus pour optimiser les opérations, l'efficacité et renforcer la conformité. Découvrez nos solutions alimentés par l’IA :
• Répondre aux questions des employés.
• Transformer des vidéos en processus.
• Recommander des améliorations de processus et des impacts réglementaires.
• Générer des formulaire, processus, risques, réglementations, KPIs, et bien plus.
• Fragmenter les normes réglementaires

Apprenez-en plus sur l'IA avec EPC
Contactez-nous

Demandez une démo gratuite

Documentez, analysez, améliorez, numérisez et surveillez vos processus, vos risques, vos exigences réglementaires et vos indicateurs de performance au sein du système de gestion intégré Digital Twin d’Interfacing, l’Enterprise Process Center®!

Approuvé par nos clients à travers le monde !

Plus de 400 entreprises de classe mondiale et cabinets de conseil en gestion.

INTEGRATION

Approuvé par les nos clients dans le monde entier !

Plus de 400 entreprises de classe mondiale et cabinets de conseil en gestion.